Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
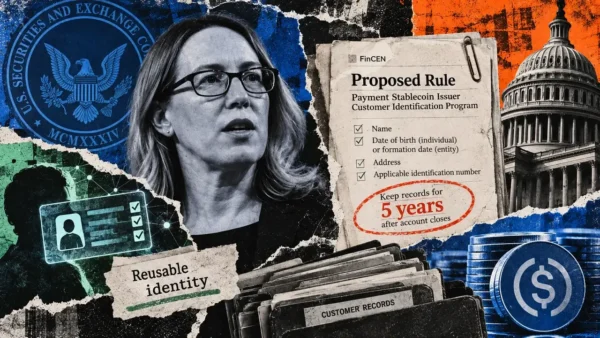
Comissário da Comissão de Valores Mobiliários dos EUA (SEC) Hester Peirce quer que as empresas financeiras parem de armazenar dados de clientes depois que as violações expuseram o custo da coleta obrigatória de identidade.
Esta semana, o Comissário da SEC chamado para uma utilização mais ampla de credenciais digitais reutilizáveis que possam estabelecer factos sobre os clientes sem exigir que cada instituição financeira recolha novamente as informações pessoais subjacentes.
Segundo ela:
“Hoje a sociedade está numa encruzilhada. Num caminho está o status quo: mais recolha de dados, mais vigilância de intermediários, mais requisitos de “conhecer o seu cliente” que transformam os nossos trilhos financeiros num panóptico. No outro caminho está uma oportunidade de usar novas tecnologias para melhorar a nossa capacidade de capturar criminosos, ao mesmo tempo que recolhemos menos informações pessoais do que nunca e monitorizamos com mais moderação para proteger a privacidade dos americanos.”
As suas observações seguem-se a recentes incidentes de segurança em grandes plataformas financeiras como a Revolut, que expuseram documentos de identidade, endereços e outras informações que estas empresas recolhem para cumprir os requisitos de verificação de clientes e de combate ao branqueamento de capitais.
Peirce disse que os reguladores deveriam reconsiderar se as instituições precisam de informações específicas ou apenas de confirmação dos fatos que esses registros estabelecem. Credenciais baseadas em atributos, disse ela, poderiam provar se alguém atende a um requisito de idade, possui uma determinada cidadania ou aparece em listas de sanções sem revelar informações como nome, renda ou endereço.
“Mais de uma empresa precisa coletá-lo?” Peirce perguntou, argumentando que já existe tecnologia para reduzir a entrega de informações pelos clientes e o número de instituições que as recebem. Ela disse que os comentários representavam seus próprios pontos de vista, e não os da SEC.
A questão está a tornar-se mais importante à medida que Washington constrói uma novo regime de conformidade para stablecoins.
A Lei GENIUS exige que os emissores de stablecoins de pagamento autorizados mantenham programas de identificação de clientes, e os reguladores estão propondo regras que continuariam exigindo que os emissores cobertos obtenham e retenham informações de identificação dos clientes.
Base de moedas forneceu um dos exemplos mais claros do risco no ano passado.
Os invasores subornaram prestadores de serviços ou funcionários que trabalhavam em funções de suporte ao cliente no exterior para obter informações dos sistemas internos da bolsa. A Coinbase divulgou mais tarde que 69.461 clientes foram afetados.
As informações comprometidas incluíam nomes, endereços, números de telefone, endereços de e-mail, números parciais de Seguro Social, imagens de identificação emitidas pelo governo, saldos de contas e históricos de transações. Senhas e chaves privadas não foram roubadas, mas a Coinbase alertou que as informações poderiam ser usadas em ataques de engenharia social contra os clientes.
O CEO Brian Armstrong então transformou a violação em um argumento em relação à quantidade de informações que as empresas financeiras são obrigadas a reter.
“Não queremos coletá-lo e nossos clientes odeiam isso”, disse Armstrong ao pedir aos legisladores que reconsiderassem a Lei de Sigilo Bancário e os requisitos contra lavagem de dinheiro.
Ele também argumentou que o Congresso deveria rever as leis ou estas deveriam enfrentar um desafio constitucional, uma posição que vai consideravelmente mais longe do que a proposta de Peirce de alterar a forma como a informação necessária é recolhida e verificada.
O problema ressurgiu este mês às Revolução por um caminho diferente.
A empresa fintech disse que uma parte não autorizada usou um domínio legítimo de e-mail de uma agência governamental para enviar solicitações de informações fraudulentas.
A Revolut divulgou informações do cliente em respostaincluindo dados de identidade e contato e cópias de passaportes e carteiras de motorista. Dependendo do cliente, o material também pode incluir selfies de verificação, extratos de conta e históricos de transações. A Revolut disse que seus sistemas e fundos de clientes não foram afetados.
Os episódios ilustram a vulnerabilidade que Peirce visa: uma vez que as instituições acumulam registos de identidade, roubar dinheiro não exige a violação de chaves privadas ou o comprometimento directo de contas financeiras. As próprias informações pessoais podem se tornar um recurso para extorsão, falsificação de identidade e ataques subsequentes.
O desafio político é que os reguladores dos EUA estão simultaneamente a alargar os requisitos de identificação dos clientes a outra parte do sistema financeiro.
Sob a proposta Implementação da Lei GENIUSum emissor de stablecoin de pagamento permitido geralmente teria que obter o nome, data de nascimento ou formação, endereço e número de identificação do cliente antes de abrir uma conta coberta.
As informações de identificação seriam então retidas durante cinco anos após o encerramento da conta, enquanto os registos que descrevem os métodos e resultados de verificação permaneceriam geralmente durante cinco anos após serem criados.
A exigência não abrange todas as pessoas que recebem ou possuem uma moeda estável. Destina-se a clientes que estabelecem relações cobertas com emitentes, incluindo relações que envolvam emissão direta ou resgate.
Os reguladores dizem que os requisitos implementam a orientação do Congresso que permitiu que os emissores de stablecoin fossem tratados como instituições financeiras sob a Lei do Sigilo Bancário e manter programas eficazes de identificação de clientes concebidos para combater o branqueamento de capitais, o financiamento do terrorismo e outras atividades ilícitas.
A proposta já deixa espaço para a tecnologia. Um emissor pode usar credenciais digitais como parte da verificação de identidade e, sob condições específicas, confiar em procedimentos executados por outra instituição financeira regulamentada.
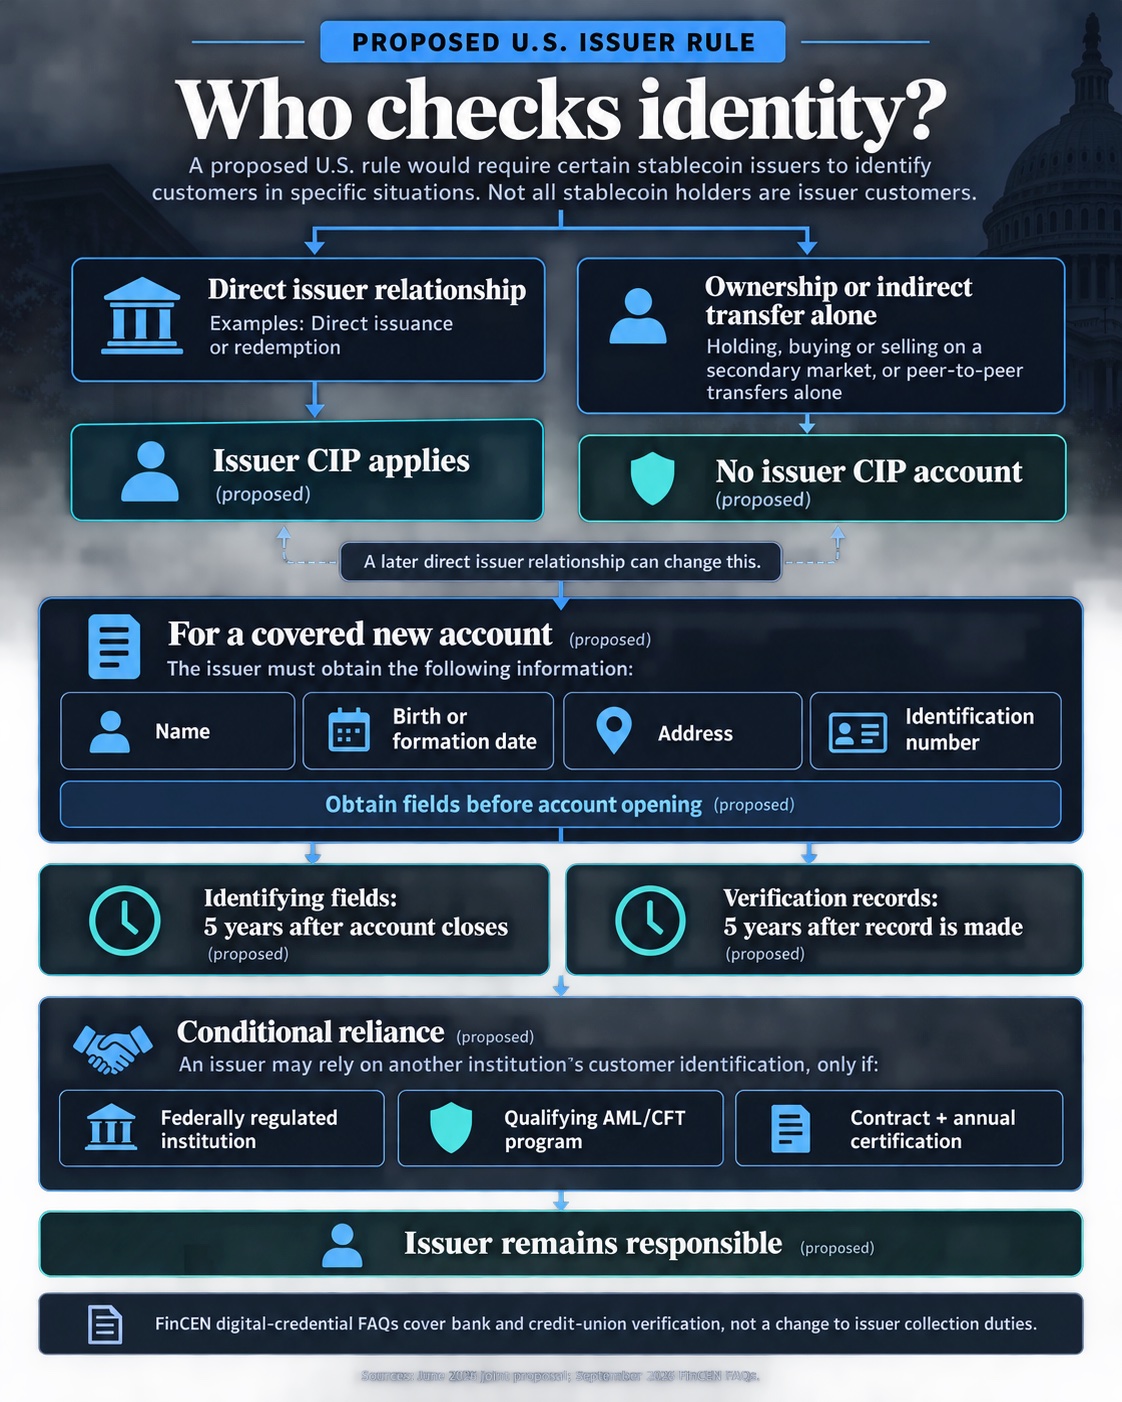
FinCEN também disse Este mês, os bancos e as cooperativas de crédito poderão usar credenciais digitais qualificadas emitidas pelo governo, incluindo carteiras de motorista móveis, em seus programas existentes de identificação de clientes.
Esses mecanismos ficam aquém do modelo portátil descrito por Peirce. A tecnologia de verificação pode mudar a forma como uma instituição confirma uma identidade sem necessariamente eliminar a sua obrigação de obter informações prescritas do cliente ou de manter registos.
Os reguladores deixaram essa questão em aberto.
O FinCEN e as agências bancárias perguntaram explicitamente se a regra final da stablecoin deveria abordar sistemas de identidade digital ou credenciais verificáveis e quais benefícios e riscos acompanhariam seu uso.
Eles reconheceram que uma credencial não governamental poderia permitir que alguém provasse quem é sem revelar informações adicionais, mas recusaram incluir disposições específicas sobre credenciais verificáveis no texto regulamentar proposto.
Isso cria espaço para que as regras finais determinem quanta coleção duplicada sobrevive.
Os reguladores poderiam alargar as circunstâncias em que os emitentes de stablecoins dependem de verificações de identidade realizadas noutros locais, dar um reconhecimento mais claro às credenciais verificáveis criptograficamente ou permitir que as empresas retenham provas de que as verificações exigidas ocorreram sem manter cópias adicionais dos documentos subjacentes quando a lei o permitir.
Para empresas de stablecoino resultado determinará se a conformidade exige a construção de outra geração de bancos de dados contendo informações de identidade do cliente ou o investimento em sistemas projetados para verificar os atributos exigidos, mantendo ao mesmo tempo menos dados brutos.
A Lei GENIUS já estabeleceu que os emissores regulamentados devem conhecer seus clientes. As restantes regras determinarão quantas empresas terão de manter cópias das informações utilizadas para provar quem são esses clientes.