Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
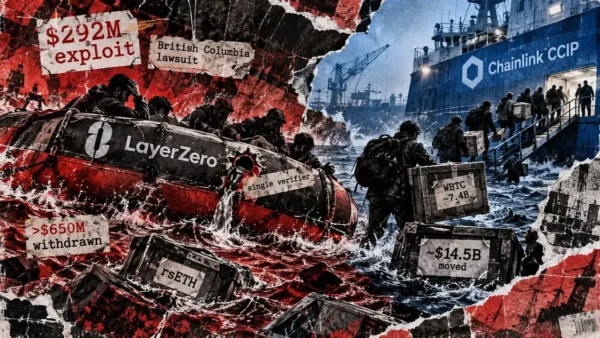
Evercrest Technologies, a empresa por trás do KelpDAO, processou a LayerZero Labs, sua afiliada canadense, e o CEO Bryan Pellegrino na Colúmbia Britânica pela exploração de US$ 292 milhões do rsETH em abril.
A reclamação alega deturpação negligente, negligência e difamação, busca danos agravados e punitivos e afirma que os usuários do Kelp sacaram mais de US$ 650 milhões desde o ataque.
Pellegrino considerou o processo sem mérito. Em 4 de agosto, projetos vinculados a cerca de US$ 14,5 bilhões em ativos haviam anunciado movimentos do LayerZero ao CCIP da Chainlinkquase 50 vezes o valor roubado.
O processo agora pede um tribunal para resolver uma disputa de responsabilidade que os clientes vêm cobrando por conta própria desde abril.
Em 18 de abril, os atacantes enganou o verificador do LayerZero em aprovar uma transferência cruzada forjada. O relatório de incidente do LayerZero rastreia a intrusão até um desenvolvedor que foi socialmente projetado para clonar um repositório GitHub malicioso em março.
Os invasores alcançaram o ambiente RPC do LayerZero, envenenaram dois nós internos e desligaram um provedor RPC externo, de modo que o verificador assinou uma mensagem baseada em dados falsos da cadeia de origem e 116.500 rsETH saíram da ponte de Kelp.
Esse compromisso foi bem-sucedido porque a ponte de Kelp exigia a aprovação de um único verificador, o próprio LayerZero, deixando uma parte capaz de autorizar a liberação. A verificação de assinatura na rede funcionou conforme planejado, pois a assinatura era válida e simplesmente atestava informações falsas.
O relatório da LayerZero divide a culpa de acordo, atribuindo o número de verificadores necessários ao aplicativo e a camada RPC comprometida à LayerZero como sua operadora.
| Camada de segurança | O que deveria acontecer | O que falhou | Quem controlou essa camada |
|---|---|---|---|
| Contagem de verificador | Vários verificadores independentes podem rejeitar uma mensagem incorreta | Kelp exigiu apenas o verificador do LayerZero | Aplicação / Algas |
| Dados RPC | O verificador recebe o estado preciso da cadeia de origem | Atacantes envenenaram infraestrutura RPC operada por LayerZero | CamadaZero |
| Verificação independente | Um segundo verificador pode discordar de dados falsos | Não existia nenhum segundo verificador necessário | Configuração do aplicativo |
| Geração de assinatura | O verificador assina apenas eventos válidos da cadeia de origem | O verificador do LayerZero assinou dados falsos | Verificador operado por LayerZero |
| Contrato em cadeia | Aceitar assinaturas válidas do conjunto de verificadores configurado | Funcionou exatamente como configurado | Lógica de contrato inteligente |
Evercrest alega que LayerZero revisou e aprovou a configuração do verificador único por escrito, inclusive dizendo a Kelp em fevereiro de 2024 que “não havia problema” com uma configuração padrão.
O processo também alega que LayerZero alertou outro desenvolvedor, USDT0, sobre os riscos nas configurações padrão do verificador, ao mesmo tempo que reteve um aviso comparável do Kelp.
Essas alegações ainda não foram testadas em tribunal. Conta do LayerZero coloca a escolha em Kelpdizendo que o aplicativo já havia usado uma configuração dois de dois e mudou para um de um.
O verificador da LayerZero agora se recusa a assinar em qualquer canal onde seja o único assinante necessário, e a empresa exige múltiplas fontes RPC independentes entre provedores e regiões geográficas.
Em 4 de agosto, os caminhos padrão em ambas as versões de seu endpoint foram movidos para um mínimo de três verificadores, enquanto os aplicativos ainda podem criar configurações personalizadas no nível do protocolo.
A LayerZero também disse em maio que deixar seu próprio verificador agir sozinho em transferências de alto valor foi um erro e afirmou que o incidente afetou cerca de 0,14% dos aplicativos em sua rede.
BitGo foi responsável pela maior migração, com o WBTC representando cerca de US$ 7,4 bilhões na contagem de 4 de agosto, e nomeou o CCIP como seu provedor exclusivo de cadeia cruzada para o WBTC e o padrão para futuros ativos emitidos pelo BitGo.
Mantle, rsETH da Kelp e Lombard adicionaram bilhões a mais, e a Chainlink estima o total perto de US$ 15 bilhões. Kelp diz que sua própria migração continua em andamento, portanto o valor anunciado e as transferências concluídas são medidas separadas.
| Marco | Valor do ativo associado | Em relação à exploração de US$ 292 milhões | O que representa |
|---|---|---|---|
| Exploração de algas | US$ 292 milhões | 1,0× | Valor aproximado roubado |
| Onda de migração precoce, maio | >US$ 3 bilhões | >10× | Projetos anunciando movimentos em direção ao Chainlink |
| Onda de migração, julho | >US$ 7 bilhões | >24× | Grupo mais amplo de ativos/projetos mudando a infraestrutura |
| Contagem de 4 de agosto | ~$ 14,5 bilhões | ~49,7× | Valor de ativo associado às migrações anunciadas de LayerZero para Chainlink |
| WBTC sozinho | ~US$ 7,4 bilhões | ~25× | Maior ativo individual na contagem de 4 de agosto |
A Stable Token Commission do Wyoming transferiu totalmente seu token FRNT emitido pelo estado do LayerZero em agosto e assinou um acordo plurianual tornando a CCIP seu provedor exclusivo de cadeia cruzada.
O CISO da Comissão, Keith Lawhorn, disse em 14 de setembro que a revisão começou por causa do ataque Kelp e encontrou problemas com controles de acesso, gerenciamento de chaves privadas e divulgações de incidentes, descobertas que a LayerZero contestou parcialmente.
O padrão que ele descreveu era uma infraestrutura segura por padrão, com salvaguardas incorporadas ao produto nas quais um emissor público poderia confiar.
Kelp escolheu quantos verificadores sua ponte exigia, e LayerZero executou a infraestrutura da qual seu único verificador dependia. Cada parte controlava uma camada que falhou e o contrato inteligente aceitou a configuração permitida por ambas.
O mesmo arranjo aparece sempre que um protocolo automatizado depende de uma empresa identificável para oráculos, custódia, hospedagem em nuvem ou sequenciamento, uma vez que os contratos inteligentes transformam tudo o que esses serviços atestam em resultados irreversíveis.
Um provedor de autoatendimento pode argumentar que um cliente escolheu suas próprias configurações nas ferramentas oferecidas. A alegação de Kelp descreve um fornecedor que revisou a arquitetura de um cliente, considerou-a aceitável e operou o componente que mais tarde quebrou, uma posição mais difícil de defender se as alegações se mantiverem.
LayerZero continua sendo uma grande rede, abrangendo 96 cadeias e US$ 9,5 bilhões em volume interligado nos últimos 30 dias, de acordo com DefiLlama.
| Modelo de infraestrutura | Controles do cliente | Controles do provedor | Pergunta de responsabilidade se algo falhar |
|---|---|---|---|
| Autoatendimento puro | Arquitetura, limites, configuração | Somente software/ferramentas | O cliente escolheu conscientemente a configuração arriscada? |
| Integração guiada | Escolha final de implantação | Documentação, conselhos de implementação, revisão de configuração | A orientação do prestador influenciou materialmente a escolha arriscada? |
| Componente operado pelo provedor | Qual componente usar | Infraestrutura de tempo de execução, RPCs, signatários, oráculos, custódia | O próprio serviço operado falhou apesar do uso correto do cliente? |
| Modelo seguro por padrão | Personalização limitada | Redundância mínima imposta e padrões reforçados | As salvaguardas mínimas do fornecedor funcionaram conforme prometido? |
| Atendimento gerenciado/institucional | Requisitos de negócios | Configuração, monitoramento, controles operacionais | O fornecedor assume mais responsabilidade contratual ou operacional? |
Se o tribunal e os contratos por trás da integração atribuem a responsabilidade pelas escolhas do verificador ao proprietário da aplicação, a infraestrutura configurável mantém o seu lugar, com os provedores adicionando reconhecimentos formais de risco e padrões rígidos como o do LayerZero.
A onda de migração se estabeleceria em uma reavaliação única de preços, e o volume de mensagens da LayerZero e os lançamentos de novos ativos mostrariam se seu redesenho restaurou a confiança.
Se a Kelp fundamentar suas reivindicações de aprovação por escrito, a aprovação de projetos de segurança personalizados começará a acarretar exposição legal. Os fornecedores poderiam responder com garantias, indenizações e preços mais altos, ou recusando-se a aprovar configurações fora do padrão.
Um maior número de emitentes que adoptassem o padrão de segurança por defeito do Wyoming orientariam os activos institucionais para um grupo mais pequeno de fornecedores aprovados, trocando o risco de configuração pelo risco de concentração.
A ponte Kelp fez exatamente o que sua configuração lhe disse para fazer, e o verificador do LayerZero assinou exatamente o que sua infraestrutura comprometida disse ser verdade. Um tribunal na Colúmbia Britânica decidirá agora a quem devem as salvaguardas que a indústria passou cinco meses acrescentando.