Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Os 10 maiores hacks ocorridos desde 2022 drenaram mais de US$ 5 bilhões até o momento.
Mas o que chama a atenção aqui é que esses hacks não aconteceram porque quebraram “uma única linha de código”. De acordo com CoinBureau,
Eles [the attackers] em vez disso, quebrou pessoas, senhas e sistemas de aprovação.
Aqui, o maior ataque foi o Hack de US$ 1,46 bilhão da Bybitque ocorreu em fevereiro de 2025. Nessa exploração, os hackers comprometeram o computador de um desenvolvedor e manipularam o que era exibido nas telas dos funcionários da Bybit.
Embora a transação parecesse legítima superficialmente, a transação subjacente redirecionou cerca de 401.000 ETH para os invasores.
Após a investigação, o FBI relacionou o ataque ao grupo TraderTraitor da Coreia do Norte. Bem, este foi um ataque de engenharia social e comprometimento da infraestrutura, em vez de simplesmente encontrar um bug no código blockchain da Bybit.
Então vem o Hack da Rede Roninque seguiu um padrão semelhante e drenou US$ 625 milhões. Em vez de quebrar o próprio blockchain, os invasores comprometeram cinco das nove chaves do validador. Neste, o acesso inicial supostamente veio por meio de uma oferta de emprego falsa enviada a um funcionário.
Outros ataques envolveram lacunas técnicas genuínas. Por exemplo, na exploração da Cadeia BNB, os invasores comprometeram uma falha no sistema de verificação de provas da ponte para drenar aproximadamente 2 milhões de BNB.
Enquanto isso, no hack do Wormhole, uma vulnerabilidade no código permitiu que um invasor cunhasse cerca de 120.000 ETH embalados sem fornecer a garantia necessária. Esses ataques caíram na categoria de vulnerabilidades tradicionais de contratos inteligentes.
Depois, houve ataques que envolveram sistemas multisig, exchanges centralizadas e provedores terceirizados. O maior foi o ataque FTX, que supostamente perdeu centenas de milhões depois que os invasores obtiveram o controle da autenticação relacionada aos funcionários.
Considerando todos esses casos, as autoridades dos EUA e as empresas de análise de blockchain já atribuíram vários grandes roubos de criptografia a grupos ligados à Coreia do Norte, como Lazarus e TraderTraitor.
Esses grupos são conhecidos por normalmente usarem oportunidades de emprego falsas, malware, phishing e engenharia social para obter acesso antes de mover criptomoedas roubadas através de múltiplas redes.
Isso vem na esteira de Relatórios recentes do TRM Labs um recorde de 207 hacks de criptografia no primeiro semestre de 2026, mais que o dobro dos 85 incidentes registrados no primeiro semestre de 2025.
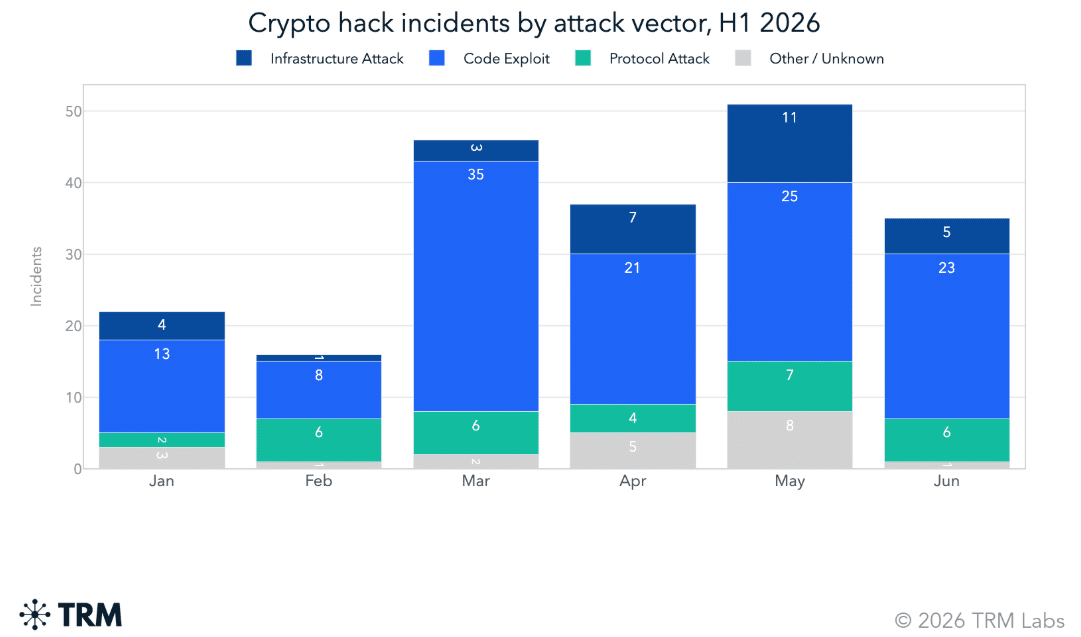
Embora as explorações de contratos inteligentes tenham sido responsáveis por 125 casos, três quartos dos fundos roubados vieram de chaves, sistemas de custódia e infraestrutura de assinatura comprometidos.
Por último, as perdas atingiram 972 milhões de dólares, sendo os intervenientes ligados à Coreia do Norte responsáveis por 66% dos fundos roubados.