Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
A Foundation, empresa por trás da carteira de hardware Passport, relatou um incidente de segurança ocorrido no dia 26 de novembro.
Aqui, os invasores enviaram mais de 23.000 tentativas de e-mail de phishing usando e-mails que pareciam vir de domínios oficiais da Fundação.
Esses e-mails foram projetados para induzir os usuários a revelarem suas frases de recuperação de carteira, o que dava aos invasores acesso à criptomoeda armazenada em suas carteiras.
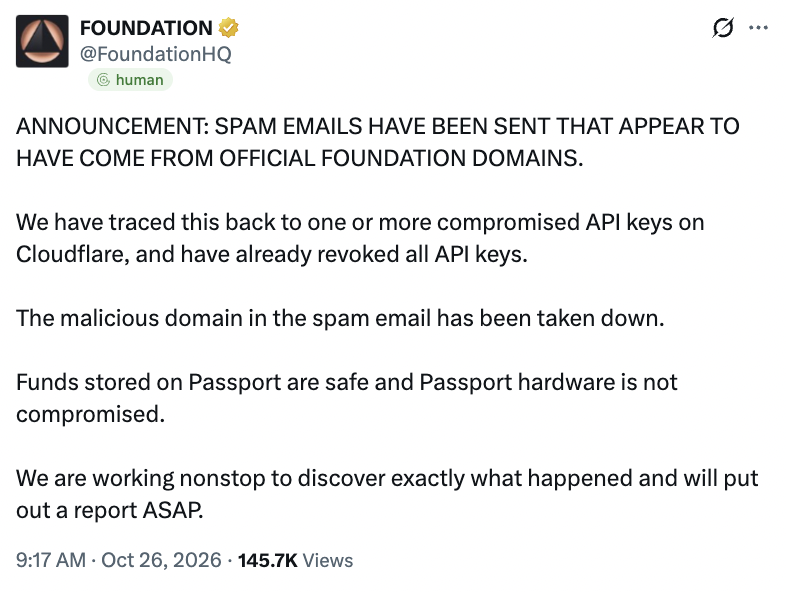
A Fundação pegou X e observou,
Esses números não nos dizem quantas pessoas tiveram informações pessoais expostas. Ainda estamos determinando esse número e o compartilharemos assim que pudermos confirmá-lo.
Isso ocorre porque alguns e-mails foram enviados diversas vezes ou bloqueados antes da entrega.
O investigação ainda revelada que os invasores podem ter acessado informações pessoais armazenadas na antiga loja WooCommerce da Foundation e em sua loja atual Shopify.
Para contextualizar, a Foundation já usava o WooCommerce antes de migrar para o Shopify em maio. Embora a empresa tenha configurado seu sistema para editar as informações do cliente 60 dias após o envio de um pedido, cópias mais antigas dos registros permaneceram em tabelas de bancos de dados legados após as migrações.
Embora o painel de administração mostrasse as informações editadas, os dados subjacentes não foram completamente removidos. Na verdade, existe a possibilidade de que outros registros, incluindo reembolsos, carrinhos abandonados e formulários de contato, também possam ter retido informações pessoais.
Além disso, em seu segunda atualização de investigaçãoa Fundação divulgou que registros contendo aproximadamente 5.600 endereços postais e 5.200 números de telefone, juntamente com nomes e endereços de e-mail, foram armazenados em sistemas acessíveis aos invasores.
No entanto, a empresa não pode confirmar se todos os registros foram acessados, por isso trata todas as informações potencialmente acessíveis como expostas.
Agora, o que é chocante aqui é que mais de 5.000 endereços de e-mail que receberam mensagens de phishing não foram encontrados em seus registros de clientes WooCommerce ou Shopify. Isto significa que os atacantes também podem ter obtido informações de fontes externas.
A partir de agora, a Foundation revogou chaves de API comprometidas e credenciais de e-mail afetadas. Além disso, também removeu o domínio malicioso, limpou mensagens de phishing na fila e colocou offline os serviços legados afetados.
Ao mesmo tempo, também está alternando chaves e segredos em seus sistemas como precaução. Mas o que é interessante aqui é que a Fundação não encontrou nenhuma evidência de que as carteiras de hardware do Passport ou as chaves privadas armazenadas nelas tenham sido comprometidas.
Isso coincidiu com o anúncio recente do FBI “Operação Apagão.” De acordo com o relatório anterior da AMBCrypto, esta é uma repressão coordenada a compostos fraudulentos internacionais que visam os americanos através de plataformas de investimento falsas, falsificação de identidade online e outros esquemas de fraude.