Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
O ex-CEO da Mt. Gox, Mark Karpelès, criticou a resposta de Ledger aos avisos de implantes de hardware, questionando se a comunicação anterior poderia ter evitado perdas.
Karpelès disse que Ledger recebeu relatos de implantes de hardware espião já em dezembro de 2025. Ele acusou a empresa de responder de forma inadequada.
Segundo ele, a única resposta de Ledger foi uma postagem no blog sobre um acordo em março de 2026.
Para ele, Ledger poderia ter feito mais para evitar o Incidente CryptoBillisonde os usuários perderam mais de US$ 90 milhões.
Eu sei que uma comunicação melhor sobre isso na época poderia ter economizado mais de 90 milhões de dólares em perdas. Sei que é um trabalho difícil, mas não consigo imaginar como você não ficou alarmado com implantes avançados produzidos em massa.
Por sua parte, Gauthier de Ledger leu isto como um sinal de virtude, não como uma crítica genuína, e chamou a atenção para o fracasso passado de Karpelès na bolsa Mt.
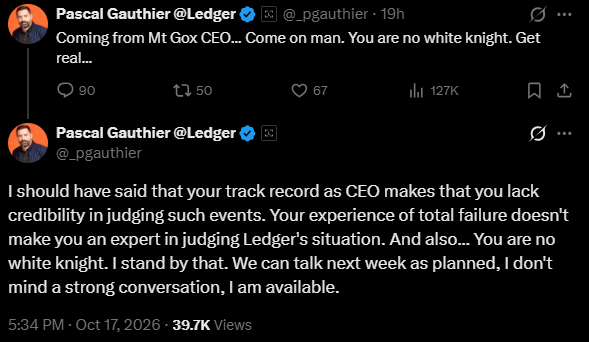
A interação entre os dois tornou-se muito pessoal e desviou-se do tópico crucial: o comprometimento da cadeia de suprimentos do Ledger e mais de US$ 90 milhões em fundos roubados eram evitáveis?
Mark Karpelès acredita firmemente que o infeliz ataque à cadeia de abastecimento poderia ter sido interrompido com base nos primeiros avisos de “cinco alarmes de incêndio”. Ao aceitar suas deficiências no Monte. Gox, Karpelès adicionado,
Eu esperava que vocês fossem melhores que isso. Tenho mantido Ledger em um padrão mais elevado do que o que aconteceu em Mt. Gox, porque confiei em você para fazer melhor ao saber do meu fracasso – para ser melhor do que eu.
Ele também acusou Ledger de “subestimar o incidente” como algo isolado para o revendedor CryptoBillis, apesar de relatos de implantes semelhantes em outras regiões.
Ledger contestou relatórios de Exposição europeia depois de analisar um caso relatado na Alemanha.
No entanto, Karpelès afirmou que o ataque se estendeu ainda mais. Ele disse que ajudou vários usuários a verificar se havia comprometimento de seus dispositivos.
Ele instou Ledger a fornecer divulgações mais claras:
Pode haver uma boa razão para isso (recusar implantes em outras regiões), mas o usuário final não sabe disso e não deveria se preocupar se seu dispositivo foi alterado ou não.
Surpreendentemente, a comunidade ficou do lado de Karpelès e pressionou Ledger por mais transparência.
No início de outubro, a Ledger confirmou que os dispositivos vendidos pelo revendedor CryptoBillis tinham implantes não autorizados que escaneiam e enviam frases-semente para um servidor privado. Ele interrompeu as vendas da CryptoBillis e da região mais ampla do Sudeste Asiático, já que as perdas ultrapassaram US$ 100 milhões.
Por precaução, vários intervenientes no sector, incluindo Trezor e OneKey, removeram revendedores terceirizados e reforçaram as verificações de distribuição.
A criptografia surgiu da desconfiança em relação ao governo e às entidades centralizadas, tendo a autocustódia como base para dar aos usuários controle total sobre seus ativos. Mas com os contínuos riscos de segurança da autocustódia, mais pessoas serão forçadas a recorrer a custodiantes centralizados mais seguros.