Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
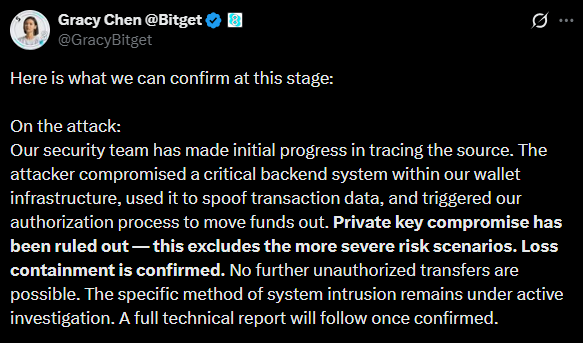
A CEO da Bitget Exchange, Gracy Chen, confirmou que o Perda de US$ 351,6 milhões foi contido e que nenhuma outra transferência autorizada é possível.
Em uma atualização sobre o X, Chen disse que os invasores violaram a infraestrutura de backend da carteira da Bitget e enganaram seu processo de autorização. Ela disse que a exchange já havia resolvido essa violação.
O comprometimento da chave privada foi descartado – isso exclui os cenários de risco mais graves. A contenção de perdas está confirmada. Nenhuma outra transferência não autorizada é possível.
Essa distinção ofereceu algum alívio. Chaves privadas roubadas poderiam ter dado aos invasores controle contínuo sobre as carteiras afetadas. Ainda assim, a Bitget não definiu uma data para restaurar as retiradas.
A restauração da retirada está sendo preparada em paralelo. Anunciaremos um cronograma assim que for confirmado – não nos comprometeremos com uma janela que não possamos garantir.
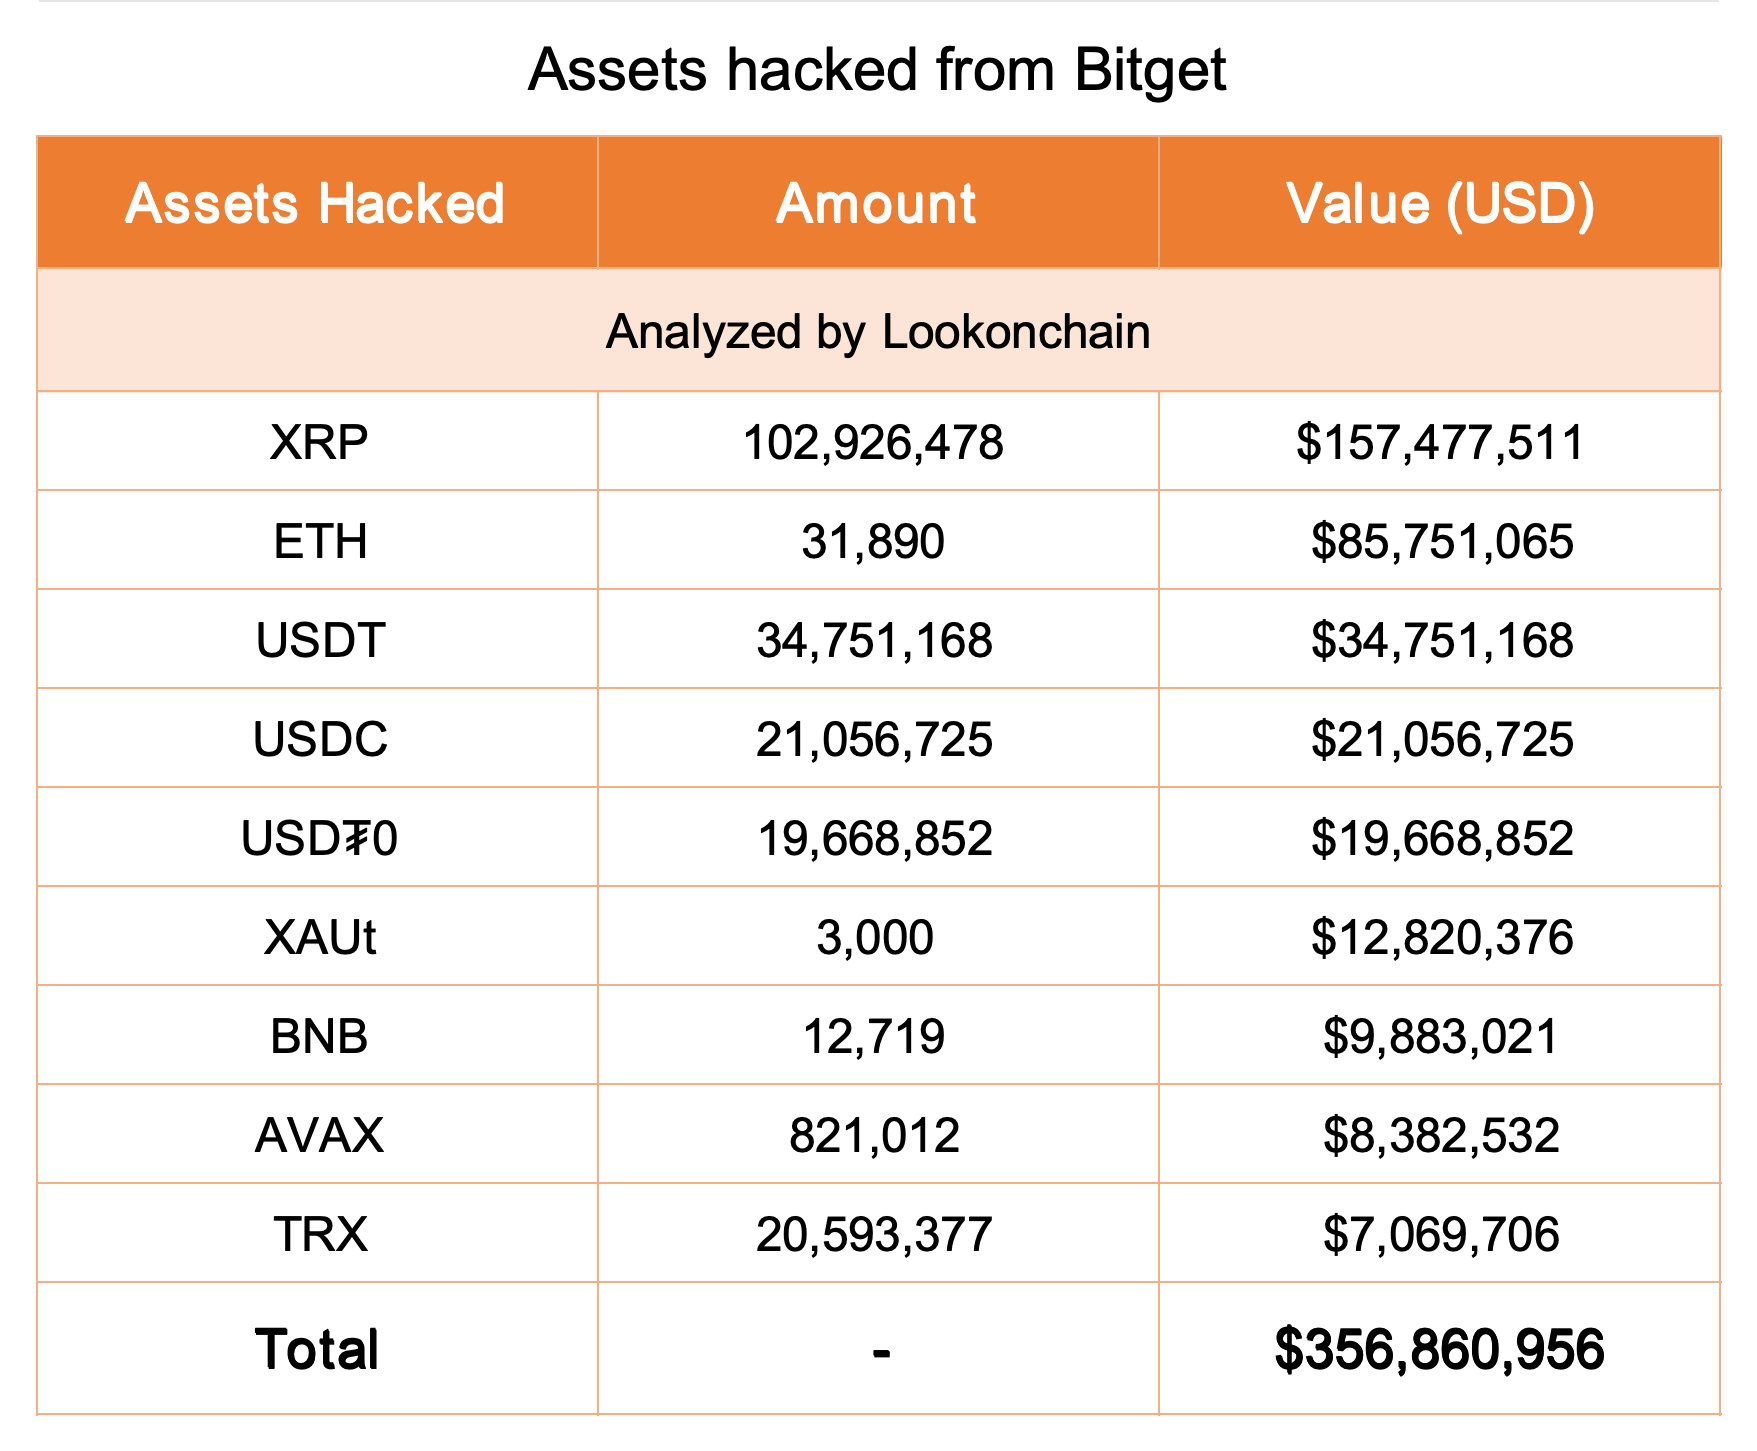
A violação de segurança foi relatada pela primeira vez às 18h31 UTC de 24 de setembro. Dos ativos roubados, o XRP foi responsável por quase metade do roubo, com US$ 157,4 milhões. Ethereum [ETH]USDT e USDC também foram alguns dos principais ativos visados, representando coletivamente mais de US$ 140 milhões do estoque roubado.
O invasor já começou a trocar os fundos em cadeias EVM por meio de múltiplas carteiras para ocultá-los e lavá-los. Até agora, US$ 163 milhões foram trocados por ETH, de acordo com dados da rede.
Em sua atualização ao vivo no X anteriormente, Chen disse que o ataque provavelmente foi realizado por um Grupo norte-coreanocitando um padrão de endereço IP chave.
Achamos que é muito provável que seja um grupo norte-coreano; não é interno. Identificamos alguns endereços IP que correspondem às escolhas de VPN de um determinado grupo da RPDC.
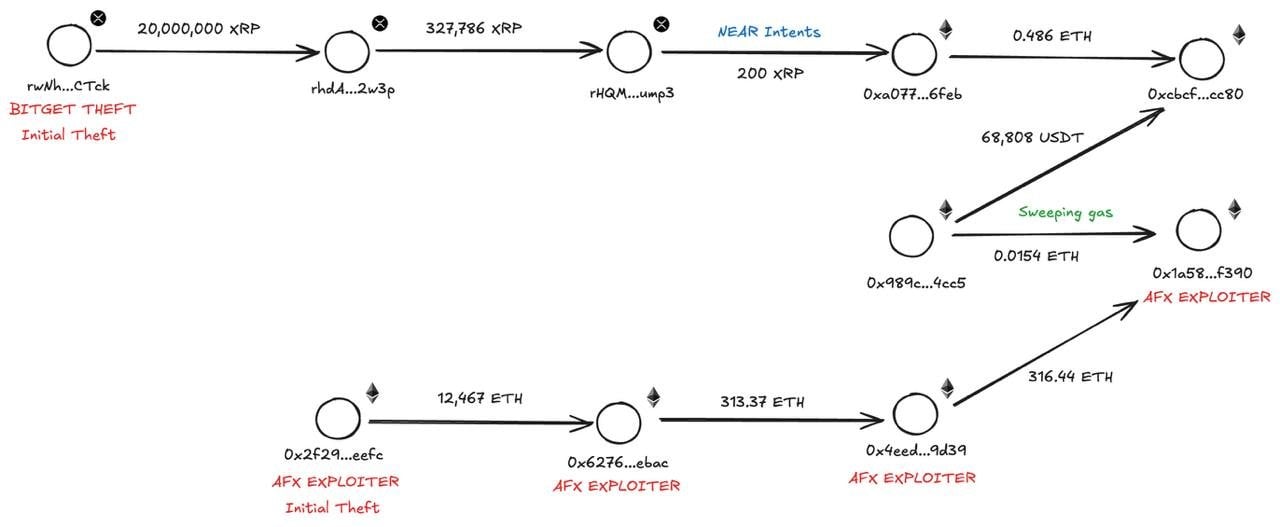
Curiosamente, Spectre, analista de segurança da Web3 rastreado e vinculou o XRP roubado do Bitget ao hack AFX de julho, executado pelo notório grupo Lazarus.
Dito isto, a bolsa havia declarado anteriormente que possui fundos de proteção ao usuário que ultrapassam US$ 464 milhões, observando que são suficientes para cobrir a perda recente.
Na verdade, até mesmo o CEO da Bybit, Ben Zhou, procurou oferecer ajuda aos seus colegas, inclusive ajudando-os a rastrear e etiquetar as carteiras dos invasores. Em outras palavras, os usuários provavelmente serão totalmente reembolsados.
No entanto, o incidente é a segunda maior violação de exchange centralizada depois da violação de US$ 1,5 bilhão da Bybit no ano passado. Estas violações de alto valor são principalmente manipulado pelo Grupo Lázaro.
Mas isto realça ainda mais a forma como as grandes bolsas centralizadas estão a ser cada vez mais alvo de atacantes e exige cautela dos investidores.