Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
A Keystone está no noticiário sobre a violação de dados de remessa dos usuários, aumentando ainda mais as preocupações sobre as carteiras criptografadas. Em uma postagem X no fim de semana, o fornecedor de carteira de hardware com sede em Hong Kong pediu desculpas pela violação.
Devemos a você um pedido de desculpas. Você nos confiou esses detalhes e lamentamos não tê-los mantido seguros.
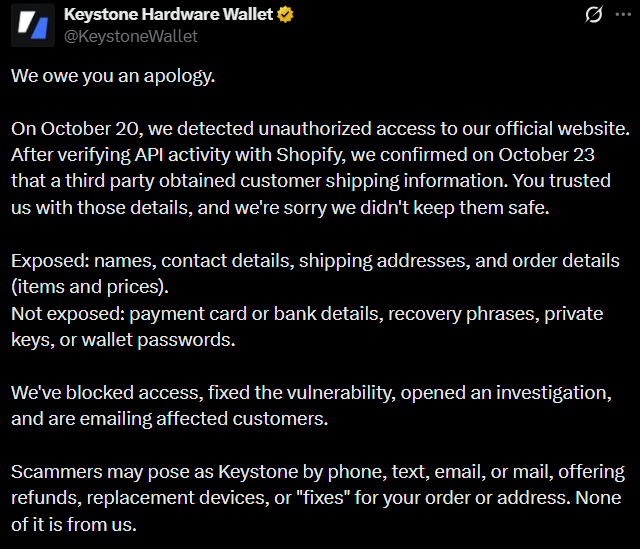
A empresa observou que detectou acesso não autorizado aos seus sistemas no início da semana.
Após uma investigação mais aprofundada, foi estabelecido que um terceiro obteve informações de envio do cliente. Os dados pessoais afetados incluem nomes, detalhes de contato, endereços de entrega e detalhes de pedidos, como itens e preços.
Embora a Keystone tenha esclarecido que corrigiu a vulnerabilidade e que os detalhes de pagamento e acesso à carteira foram expostos, o número de usuários afetados não foi divulgado.
No entanto, corrigir o bug que expôs dados pessoais não elimina os riscos para os usuários afetados.
O facto de os endereços de entrega terem sido divulgados significa que os atacantes puderam rastrear as casas das vítimas, expondo-as a raptos e tortura. Na verdade, o renomado pesquisador de segurança Taylor Monahan repetiu um aviso semelhante:
Mais uma vez lembrando a carteira de hardware que o risco que se torna real quando você vaza informações de remessa das pessoas não é phishing. São agressões físicas e sequestros
Nesse cenário, é melhor mudar para um novo endereço se for uma das vítimas da violação de dados.
Além disso, houve relatos de que não detentores de criptomoedas foram agredidos e sequestrados porque alugaram uma casa que foi anteriormente ocupada por um investidor criptográfico cujos dados foram violados.
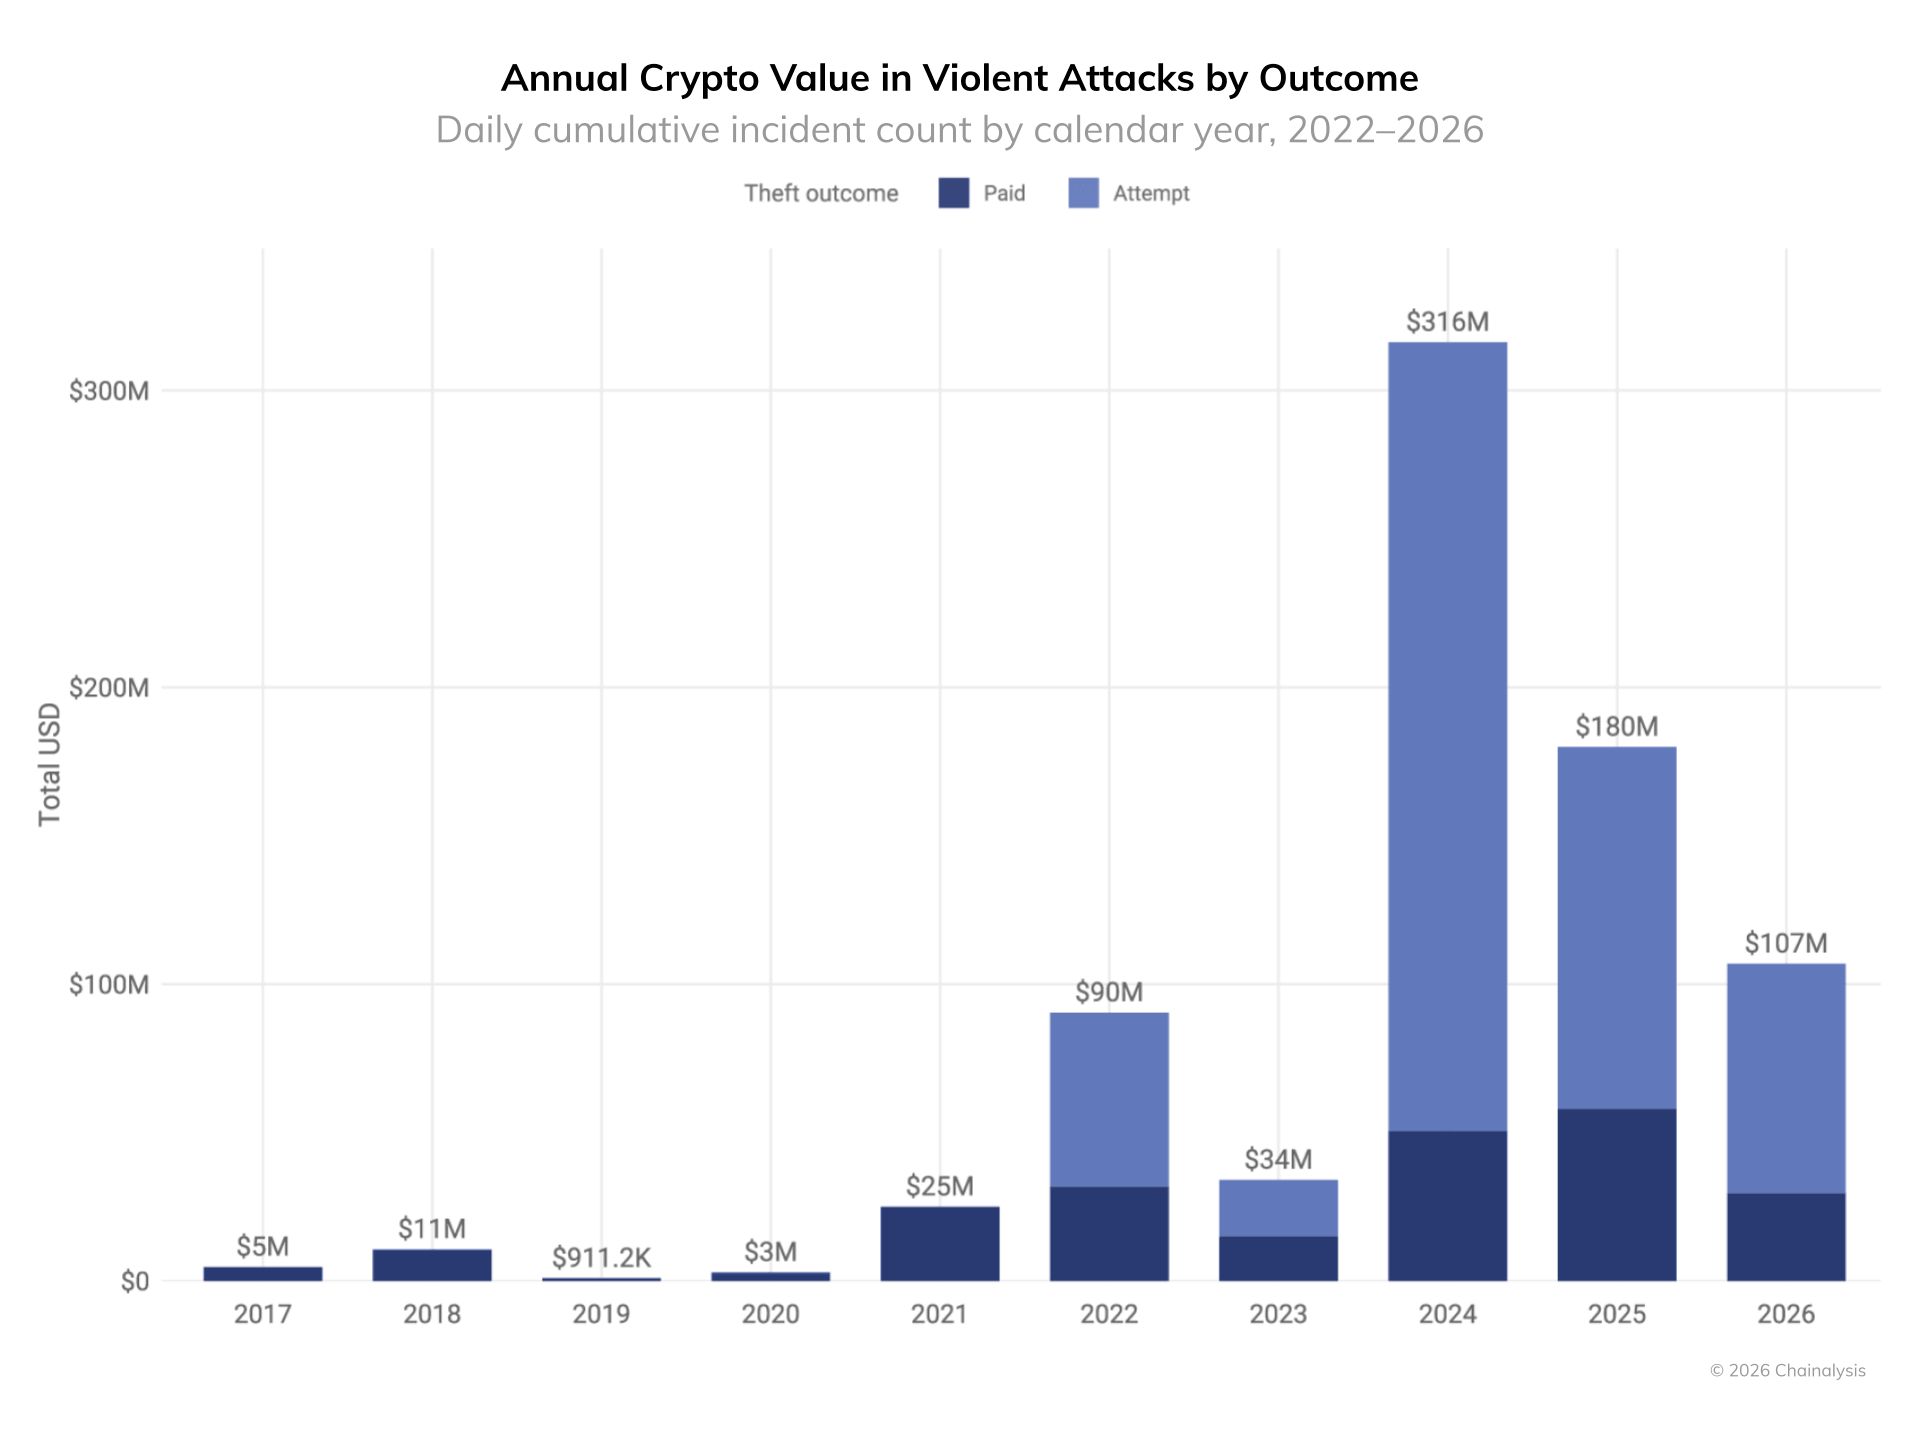
Como tal, é melhor fazer uma verificação de antecedentes do antigo inquilino ou proprietário do imóvel para estar seguro. Para uma perspectiva, até agora em 2026, ataques físicos relacionados à criptografia atingiram 122 em 31 países, sendo a França o ponto quente. Mais de US$ 44 milhões foram perdidos com esses ataques de chave inglesa.
A Chainalysis estimou as perdas em mais de US$ 100 milhões em agosto, ressaltando que é um sério vetor de ameaça para investidores em criptografia.
Surpreendentemente, o impacto Keystone pode ser de longo alcance. Embora a empresa alegue que mantém dados de novos usuários apenas por 6 meses antes de excluí-los, uma vítima alegou que comprou hardware Keystone em 2024, mas seus dados vazaram.
O incidente ocorre depois de um + Razão de US$ 100 milhões ataque à cadeia de abastecimento e um Exploração Coldcard de US$ 116 milhões. Até a Trezor sofreu uma violação de dados em agosto, ressaltando os riscos crescentes de segurança para carteiras (sejam hardware ou software).
Na verdade, Zach Herbert, fundador da carteira Foundation, concluiu que
Concordo amplamente que as carteiras de hardware estão mortas, mas acho que a resposta é uma plataforma de segurança de hardware de arquitetura aberta e ultrassegura.