Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
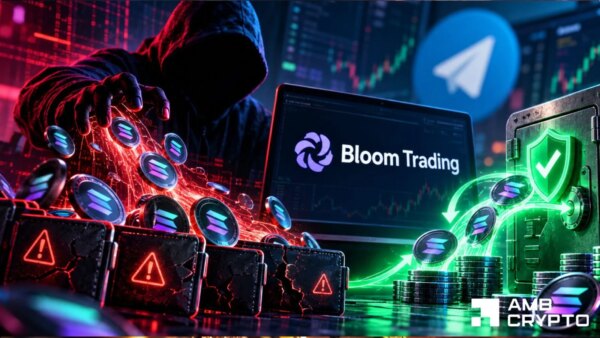
Os usuários da Bloom Trading sofreram quase US$ 1 milhão em perdas relatadas de criptomoedas depois que uma suspeita de violação de segurança drenou dezenas de carteiras Solana no dia 26 de outubro.
O incidente afetou 49 carteiras, levantando preocupações sobre a segurança das plataformas de negociação de criptomoedas baseadas no Telegram.
Alegadamente, um invasor drenou 9.408 SOL, avaliado em aproximadamente US$ 954.000.
O incidente envolveu a maior perda de carteira individual de 1.636 SOL (cerca de US$ 166.000), ressaltando a gravidade da situação.
A Bloom Trading esclareceu posteriormente que 49 endereços foram afetados, pertencentes a nove usuários.
Após investigação, a Bloom Trading descobriu que o ataque veio de um módulo de terceiros explorado.
A vulnerabilidade supostamente permitiu a execução remota de código, o que poderia permitir a execução de comandos no ambiente de software sem autorização.
A empresa garantiu que as carteiras não afetadas ainda estavam seguras, sugerindo que a violação estava restrita aos endereços identificados.
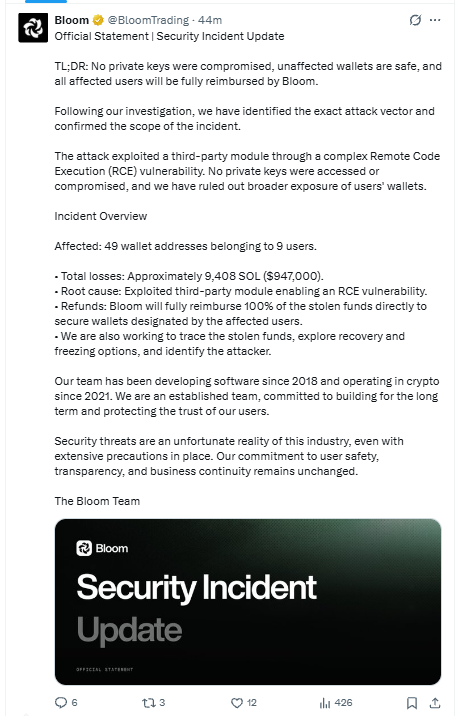
Depois de confirmar a causa do ataque, a Bloom Trading reiterou o seu compromisso com a indemnização de todos os nove utilizadores afetados.
A plataforma também afirmou que enviaria o dinheiro roubado diretamente para carteiras seguras recém-criadas, dizendo:
A Bloom reembolsará integralmente 100% dos fundos roubados diretamente para carteiras seguras designadas pelos usuários afetados.
Além do reembolso, a equipa iniciou o processo de localização dos bens roubados e de considerar a recuperação, o que pode envolver o congelamento de fundos.
A empresa, no entanto, ainda não especificou quando os reembolsos seriam concluídos.
As atualizações recentes também responderam a perguntas sobre as práticas de segurança de carteira da Bloom Trading.
Bloom é um serviço de automação comercial na plataforma Telegram, que funciona com o Solana [SOL] e Ethereum [ETH] Redes de máquinas virtuais.
Esses tipos de plataformas podem ser vulneráveis a ameaças à segurança devido a integrações de software, especialmente se componentes de terceiros tiverem vulnerabilidades que possam ser exploradas.
A investigação de Bloom, no entanto, atribuiu o incidente a uma vulnerabilidade RCE, e não a chaves privadas comprometidas. .
A empresa afirmou,
Nenhuma chave privada foi comprometida, as carteiras não afetadas estão seguras e todos os usuários afetados serão totalmente reembolsados pela Bloom.
Bloom também enfatizou sua longa experiência em desenvolvimento de software e seu compromisso com a manutenção das operações comerciais.
O incidente ocorreu depois que vários avisos de segurança de criptomoeda foram relatados durante todo o mês de outubro.
Mais cedo, AMBCrypto relatado uma vulnerabilidade crítica de XRP que Ripple corrigiu antes que os invasores pudessem explorá-la.
A vulnerabilidade pode ter permitido o roubo de trilhões de XRP em apenas uma transação.
Separadamente, um suspeita de Instagram da NBA O compromisso levantou preocupações depois que a conta promoveu um memecoin baseado em Solana.
Embora esses incidentes envolvessem diferentes ameaças à segurança, eles destacaram vulnerabilidades na infraestrutura de criptomoedas e nas plataformas digitais.