Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
No dia 17 de outubro, Qubic sofreu uma grande exploração em seu protocolo. A exploração resultou da falta de aleatoriedade do protocolo ao gerar valores iniciais em algumas versões dos produtos da Apple.
Como resultado, o invasor poderia drenar mais de 2,9 bilhões de tokens QU no valor de aproximadamente US$ 1,3 milhão. Um total de 1.404 carteiras foram comprometidas e todo o processo levou menos de duas horas.
Em palavras simples, o bug pode permitir que um invasor preveja sementes de carteira offline, sem precisar comprometer o protocolo Qubic, a rede ou dispositivos individuais em tempo real.
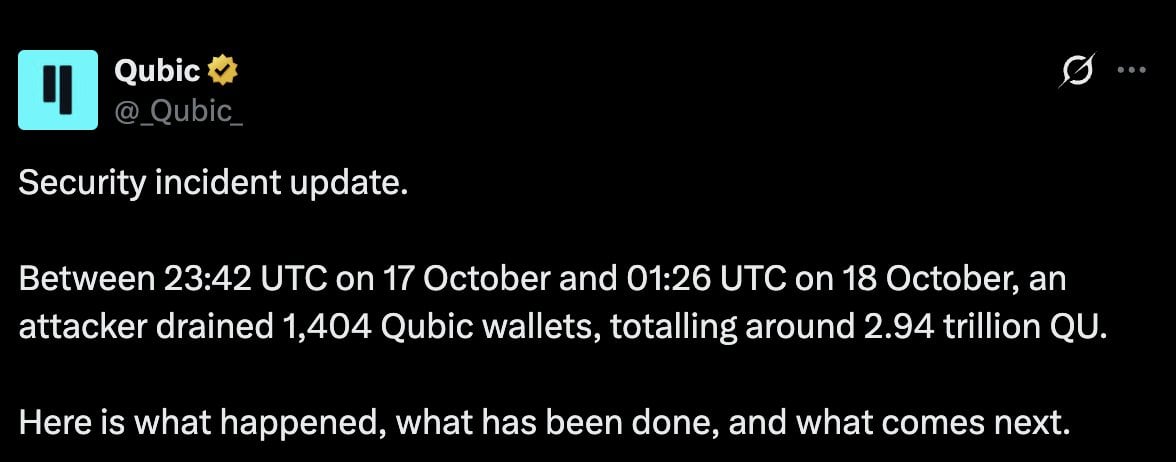
No entanto, o bug foi limitado ao software de criação de carteira e não afetou o protocolo Qubic geral.
A recuperação dos fundos perdidos dependerá da decisão do Computer Quorum em relação aos saldos congelados e exigirá coordenação entre aqueles que foram afetados pela violação.
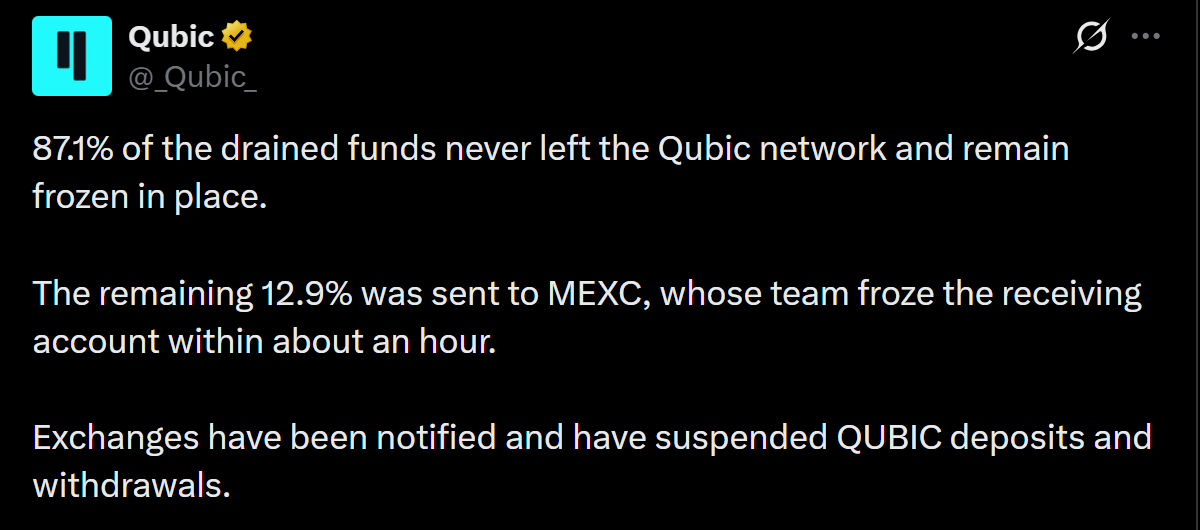
Enquanto isso, os hackers conseguiram transferir apenas 12,9% do QU roubado para sua nova conta de carteira. Isso ocorre porque Qubic conseguiu congelar 87,1% do QU roubado que os hackers transferiram para sua nova conta de carteira.
Além disso, os validadores conseguiram congelar toda a rede no bloco 85.371.949. Assim, praticamente todos os fundos roubados permanecem congelados. A MEXC acabou congelando a nova conta da carteira contendo os 12,9% restantes do QU roubado cerca de uma hora após sua criação, limitando perdas adicionais.
Qubic fez tentativas de minimizar o impacto financeiro do hack, limitando para onde o dinheiro pode fluir de e para dentro do sistema. Apesar disso, em última análise, terão de elaborar um plano para recuperar os fundos perdidos.
Para prevenir ataques semelhantes, Qubic lançou a versão 4.26.4 da carteira. Esta atualização reduziria a fraqueza da geração de sementes, protegendo assim a plataforma contra ataques futuros da mesma forma.
Olhando para o futuro, a adoção mais ampla, juntamente com testes independentes, determinará se o patch elimina a vulnerabilidade.
Recuperar a confiança do usuário no Qubic dependerá da rapidez e do sucesso com que a rede retornará ao normal. No entanto, não há registro de transações passadas, uma vez que toda a atividade atual na rede é zero e nenhum dos endereços existentes na blockchain possui qualquer atividade.
Assim que as transações forem retomadas, um aumento constante nas transações e nos endereços ativos provará que os usuários estão participando da rede mais uma vez. A participação saudável dos nós garantirá que a rede continue a funcionar de forma harmoniosa e eficiente.
Além disso, o suporte cambial para depósitos e saques também deve existir antes que ocorra um “reinício técnico”. Se a funcionalidade da exchange não incluir a aceitação de depósitos e a retirada de QU, então, mesmo que exista uma rede Qubic funcional, provavelmente haverá muito pouca atividade.