Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
No dia 16 de novembro, o site público da Ledger foi infectado com malware projetado para trocar endereços criptográficos e roubar detalhes de cartões. O pesquisador de segurança Scott Helme rastreou o código até a Optimizely, um provedor de testes de sites. Sua equipe encontrou scripts comprometidos vinculados a 178 organizações, incluindo Ledger, BBC e Zoom.
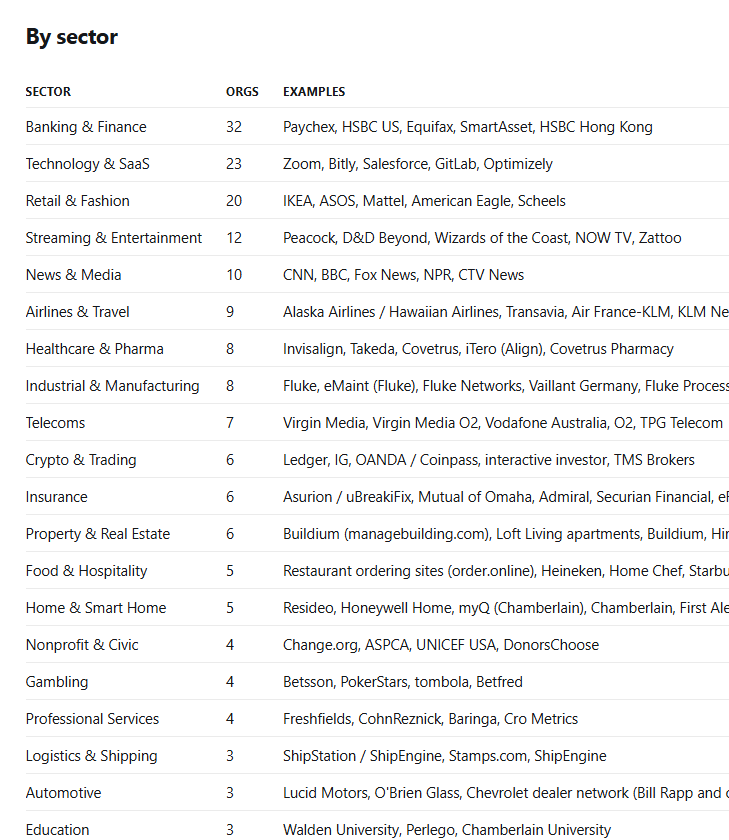
Na prática, o malware poderia trocar um endereço criptográfico copiado por outro pertencente ao invasor. Portanto, se um visitante colasse esse endereço e aprovasse o pagamento, sua criptografia poderia ir para o invasor.
Até agora, os pesquisadores rastrearam o malware até o site público da Ledger. Ainda não está claro se isso também afetou as carteiras de hardware da Ledger ou o aplicativo Ledger Wallet.
Pouco mais de um mês antes, porém, Ledger enfrentou um ataque separado envolvendo dispositivos físicos. Nesse caso, Ledger confirmou que algumas carteiras vendidas através de um revendedor continham hardware não autorizado.
Na época, a AMBCrypto informou que o roubo de outubro atingiu US$ 91 milhões em mais de 470 endereços criptográficos.
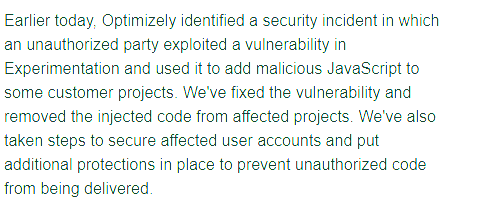
O URI do relatório registrou a limpeza do script do Ledger às 20h41 UTC daquele dia. No início de 17 de novembro, Optimizely disse:
Corrigimos a vulnerabilidade e removemos o código injetado dos projetos afetados.
O URI do relatório rastreou cerca de US$ 7.040 em criptografia para endereços vinculados ao ataque de 16 de novembro. Quando Alex Thorn, da Galaxy Digital, verificou de onde veio o dinheiro, ele estimou que as vítimas enviaram cerca de US$ 2.300. Ele disse,
A maior parte do resto era dinheiro do próprio invasor. O invasor parece ter sido muito desleixado com sua higiene na rede
No entanto, o número de visitantes do Ledger que perderam fundos permanece incerto.
Uma violação semelhante atingiu Polimercado algumas semanas antes. Nesse caso, o código malicioso poderia agir em nome dos comerciantes que já estavam conectados.
No dia 29 de Outubro, vendeu posições de alguns traders e retirou fundos das suas carteiras.
A Polymarket interrompeu as negociações internacionais para impedir novas perdas. Posteriormente, anunciou US$ 3,9 milhões em reembolsos, incluindo cerca de US$ 1,2 milhão por perdas durante a pausa. Até 30 de outubro, a empresa informou ter reembolsado integralmente 689 das 726 carteiras afetadas.