Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
A Autoridade Bancária Europeia pediu à Comissão Europeia que examinasse as novas regras MiCA para empresas de criptografia que conectam clientes a empréstimos DeFi.
Isso é Resposta de 24 de setembro apela a uma análise custo-benefício dos possíveis direitos aplicáveis à contração e concessão de empréstimos intermediados e aos prestadores de serviços de criptoativos (CASP) que dão aos clientes acesso a empréstimos DeFi através de interfaces ou produtos.
Um empréstimo pode ser executado em um protocolo on-chain enquanto a empresa fornece o aplicativo que atrai o cliente. A recomendação da EBA coloca essa via controlada pela empresa dentro da revisão da Comissão, e é um pedido para avaliar a legislação, pelo que a própria resposta da EBA não altera nenhuma regra de empréstimo.
O regulador disse riscos para o consumidor motivaram o seu apelo para examinar a questão.
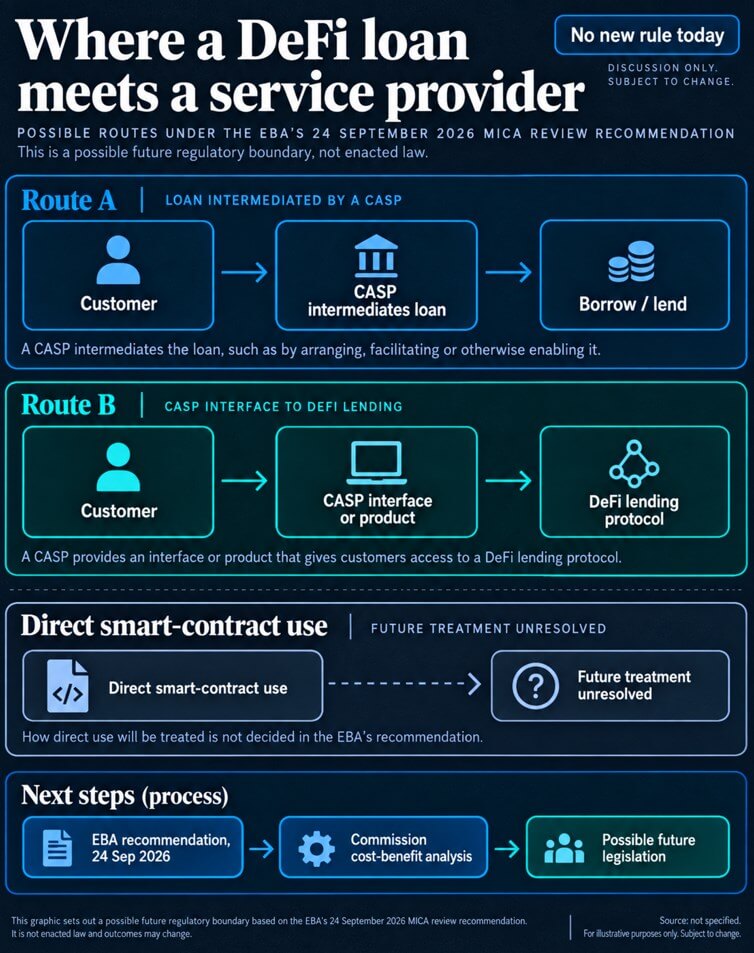
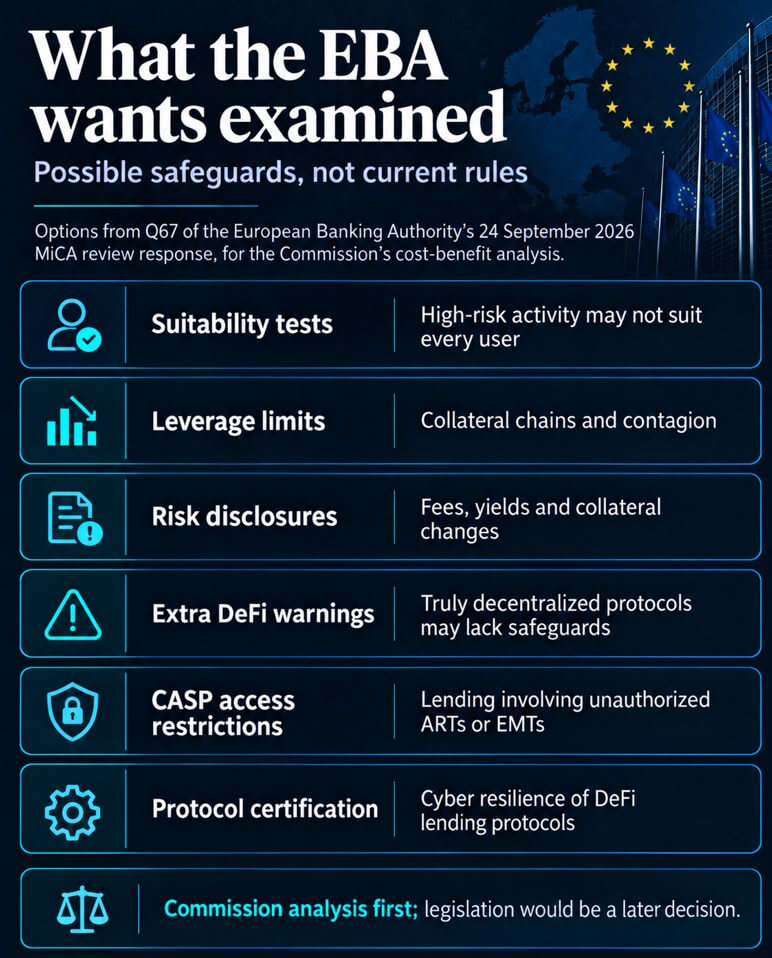
A EBA identificou duas alterações possíveis. O primeiro acrescentaria a intermediação de empréstimos e empréstimos criptográficos à lista de serviços CASP do MiCA, enquanto o segundo estabeleceria requisitos para os CASPs facilitarem o acesso aos protocolos de empréstimo DeFi, seja por meio de uma interface ou de um produto que ofereça exposição ao DeFi.
A Comissão teria de ponderar a escala destas atividades, a participação retalhista e a gravidade dos riscos antes de decidir se pretende adotar legislação.
Os testes de adequação poderiam avaliar se um cliente deveria participar, enquanto os limites de alavancagem e divulgações mais completas poderiam abordar os riscos de empréstimos.
Para o acesso DeFi, a EBA sugeriu avisos adicionais de que a atividade através de um protocolo verdadeiramente descentralizado pode carecer de salvaguardas regulatórias. Também propôs a certificação de protocolos de empréstimo para resiliência a ataques cibernéticos.
Uma opção separada diz respeito aos tokens cujos emissores não possuem a autorização MiCA necessária. A EBA disse que os CASPs poderiam ser proibidos de intermediar ou facilitar empréstimos e empréstimos envolvendo ativos que atendam à definição do MiCA de token referenciado a ativos ou de dinheiro eletrônico, mas que não tenham emissor autorizado. A restrição proposta limita o acesso dos CASPs a essas atividades de empréstimo.
O resposta descreve potenciais danos ao consumidor por trás das propostas, como informações incompletas sobre taxas, rendimentos ou alterações nos requisitos de garantias, alavancagem que pode amplificar perdas e riscos de mistura, interrupções, hacks e má manutenção de registros.
Também assinala a ausência de verificações de solvabilidade e possível sobreendividamento.
MetaMask’s guia de empréstimo descreve o acesso no aplicativo aos pools de stablecoin Aave, com etapas móveis para depositar tokens. Guia de acesso do Aave diz que os usuários podem acessar o protocolo por meio de sua interface, outros aplicativos ou interação direta com contrato inteligente.
Os documentos mostram como os usuários podem acessar a infraestrutura de empréstimo por diferentes rotas.
Nenhum dos guias estabelece se o recurso MetaMask está disponível para clientes da UE ou como qualquer operador nomeado seria classificado sob uma futura regra CASP. A proposta da EBA discute especificamente CASPs que facilitam o acesso.
Os futuros legisladores ainda teriam que definir essa atividade e decidir como tratar o uso direto de contratos inteligentes. Dependendo dessas escolhas, um aplicativo pode enfrentar verificações ou avisos em seu ponto de entrada enquanto um protocolo continua executando empréstimos na rede.
A Comissão consulta direcionada fecha em 30 de setembro às 23h59, horário de verão da Europa Central. O feedback informará seu relatório sobre os desenvolvimentos de aplicações e do mercado de criptografia do MiCA.
A Comissão afirma que poderá acompanhar esse relatório com uma proposta legislativa, se tal se justificar. Até então, as propostas da EBA sinalizam um possível limite de acesso e conformidade, com o seu alcance e requisitos ainda por decidir.
O documento da EBA também aponta por que uma regra de acesso pode diferir entre produtos. Pede à Comissão que considere a natureza e a escala de uma atividade, a extensão da participação retalhista e a materialidade dos seus riscos.
A resposta menciona uma interface que dá acesso ao protocolo, um serviço que intermedia um empréstimo e um produto que fornece exposição ao DeFi. Qualquer medida futura teria de traduzir essas distinções em obrigações claras para empresas e clientes, incluindo as verificações e divulgações associadas a cada rota.