Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
A ameaça da Coreia do Norte à indústria criptográfica está aumentando a cada dia. De acordo com um relatório da Agência Nacional de Polícia do Japão (NPA) e do Federal Bureau of Investigation (FBI) dos EUA, o grupo norte-coreano WaterPlum, apoiado pelo estado, roubou US$ 10,7 milhões por meio de falsa caça de cabeças.
WaterPlum supostamente se passou por gerentes de contratação para empresas de criptografia, negócios NFT e empresas de inteligência artificial e procurou desenvolvedores de TI e software.
No entanto, através de um falso teste de habilidade, as vítimas foram enganadas e baixaram programas maliciosos que esgotaram suas carteiras. Separadamente, o grupo também se passou por funcionários e conseguiu ofertas lucrativas com empresas de criptografia apenas para obter acesso aos seus sistemas e comprometê-los.
De acordo com o relatórioo grupo se infiltrou em 30 mil dispositivos em mais de 100 países, afetando mais de 7.000 carteiras criptografadas. E fez isso durante um período de oito meses, de dezembro de 2025 a julho de 2026.
Para termos uma perspectiva, a WaterPlum é apenas um dos actores de ameaças apoiados pela Coreia do Norte, monitorizados pela maioria das empresas de segurança. E parece que o WaterPlum foi projetado exclusivamente para esquemas de recrutamento falso em larga escala para entregar malware e roubar ativos criptográficos das vítimas.
No entanto, algumas das recentes explorações de alto valor também foram realizadas por intervenientes apoiados pelo Estado da Coreia do Norte. Por exemplo, o TRM Labs vinculou o hack do protocolo Drift de US$ 285 milhões ao AppleJesus, também conhecido como Citrine Sleet ou UNC4736. Isso envolveu um ousado plano de engenharia social presencial de 6 meses e US$ 1 milhão de seu capital comprometido para comprometer os contribuidores do protocolo principal.
Talvez um dos operadores mais letais e de alto valor seja o Grupo Lazarus, que também é apoiado pelo Estado. Esteve por trás do histórico roubo de US$ 1,5 bilhão na exchange Bybit e Exploração de US$ 292 milhões do KelpDAO.
No geral, esses atores de ameaças parecem ser muito sofisticados e organizados, com cada grupo tendo diferentes alvos e formas de comprometê-los. Curiosamente, todos os fundos criptográficos roubados tornaram-se cruciais fluxo de receitas do estado para a Coreia do Norte, de acordo com Certik.
Em 2025, os atores de ameaças norte-coreanos foram responsáveis por 60% ou US$ 2 bilhões das perdas anuais de criptografia de US$ 3,4 bilhões, de acordo com Certik. Na verdade, outra empresa de pesquisa de segurança, TRM Labs, estimou que o país foi responsável por 64% do total de explorações criptográficas no ano passado.
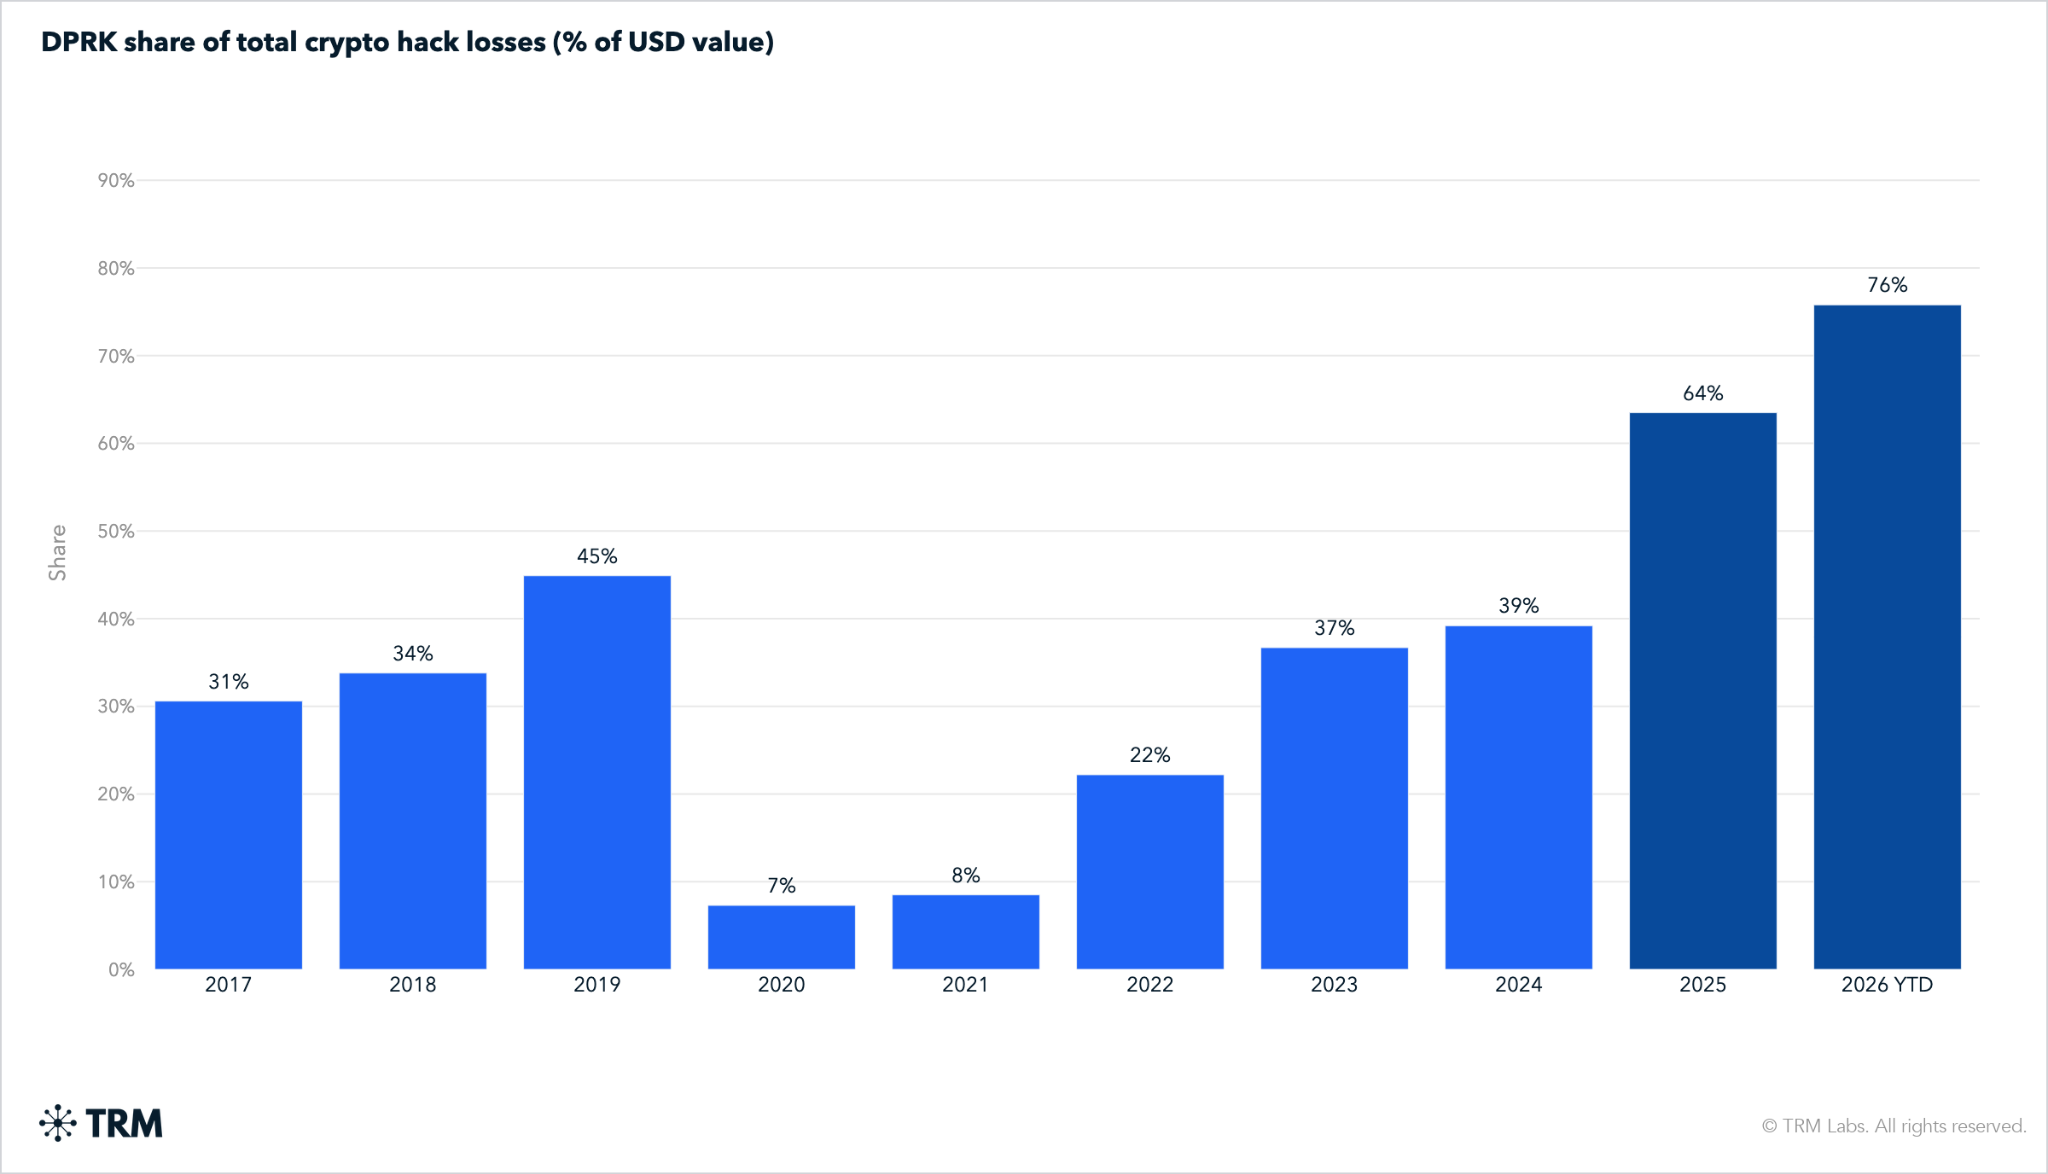
No segundo semestre de 2026, os hackers baseados na Coreia do Norte foram responsáveis por 76% do total de perdas criptográficas, no valor de mais de US$ 600 milhões. Eles marcaram um domínio constante e têm sido um risco para a indústria desde 2020.