Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
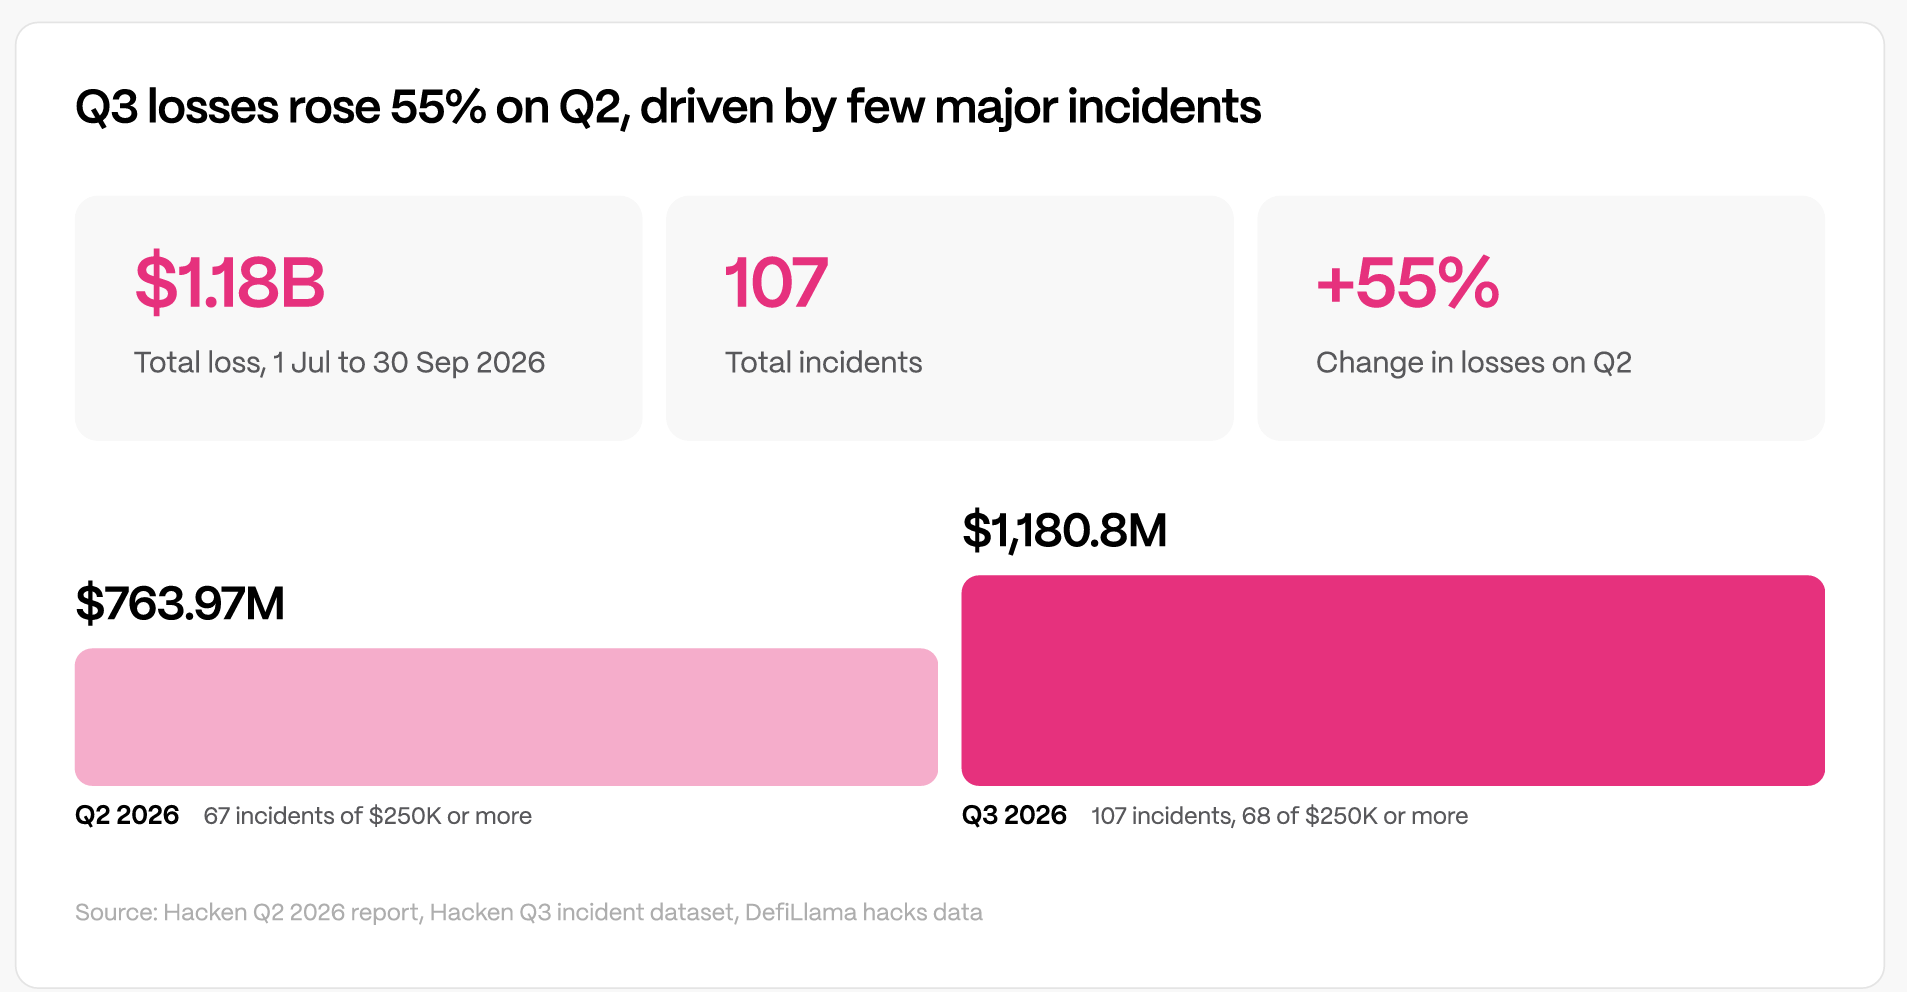
Os riscos de segurança criptográfica intensificaram-se no terceiro trimestre de 2026, à medida que o número de incidentes e os danos financeiros aumentaram. As perdas cresceram surpreendentes 55%, para US$ 1,18 bilhão, de US$ 763,97 milhões. Esta foi uma impressionante taxa de crescimento de 40% que ocorreu durante um trimestre.
Além disso, o número de violações reportadas cresceu de 67 no segundo trimestre para 107 no terceiro trimestre. Dessas 107 violações, 63 estavam associadas a perdas superiores a US$ 250.000.
Portanto, parece que isto representa um aumento da vulnerabilidade potencial, bem como um aumento do risco financeiro. No entanto, há evidências de que a maior parte dos danos se limitou a menos incidentes de grande escala.
Além disso, fornecedores comprometidos, patches atrasados e componentes não auditados foram responsáveis por 77% das perdas, no valor de US$ 906,8 milhões.
Portanto, é evidente que os hackers estão explorando vulnerabilidades que vão além da simples exploração do código de contrato inteligente. Eles estão explorando vulnerabilidades dentro de sistemas e processos operacionais de terceiros.
Auditorias mais sólidas devem, portanto, incluir fornecedores, correções oportunas e monitoramento contínuo em toda a infraestrutura conectada.
Estas lacunas de segurança mais amplas tornam-se mais claras quando examinamos como os atacantes exploraram pontos fracos específicos e quanto custou cada falha. Defeitos de contratos inteligentes levaram a 79 violações relatadas, que resultaram em perdas de aproximadamente US$ 569,5 milhões.
Por outro lado, o controlo de acesso e as falhas operacionais resultaram em apenas 22 violações, totalizando 477,6 milhões de dólares. Portanto, produziram mais impacto financeiro por violação.
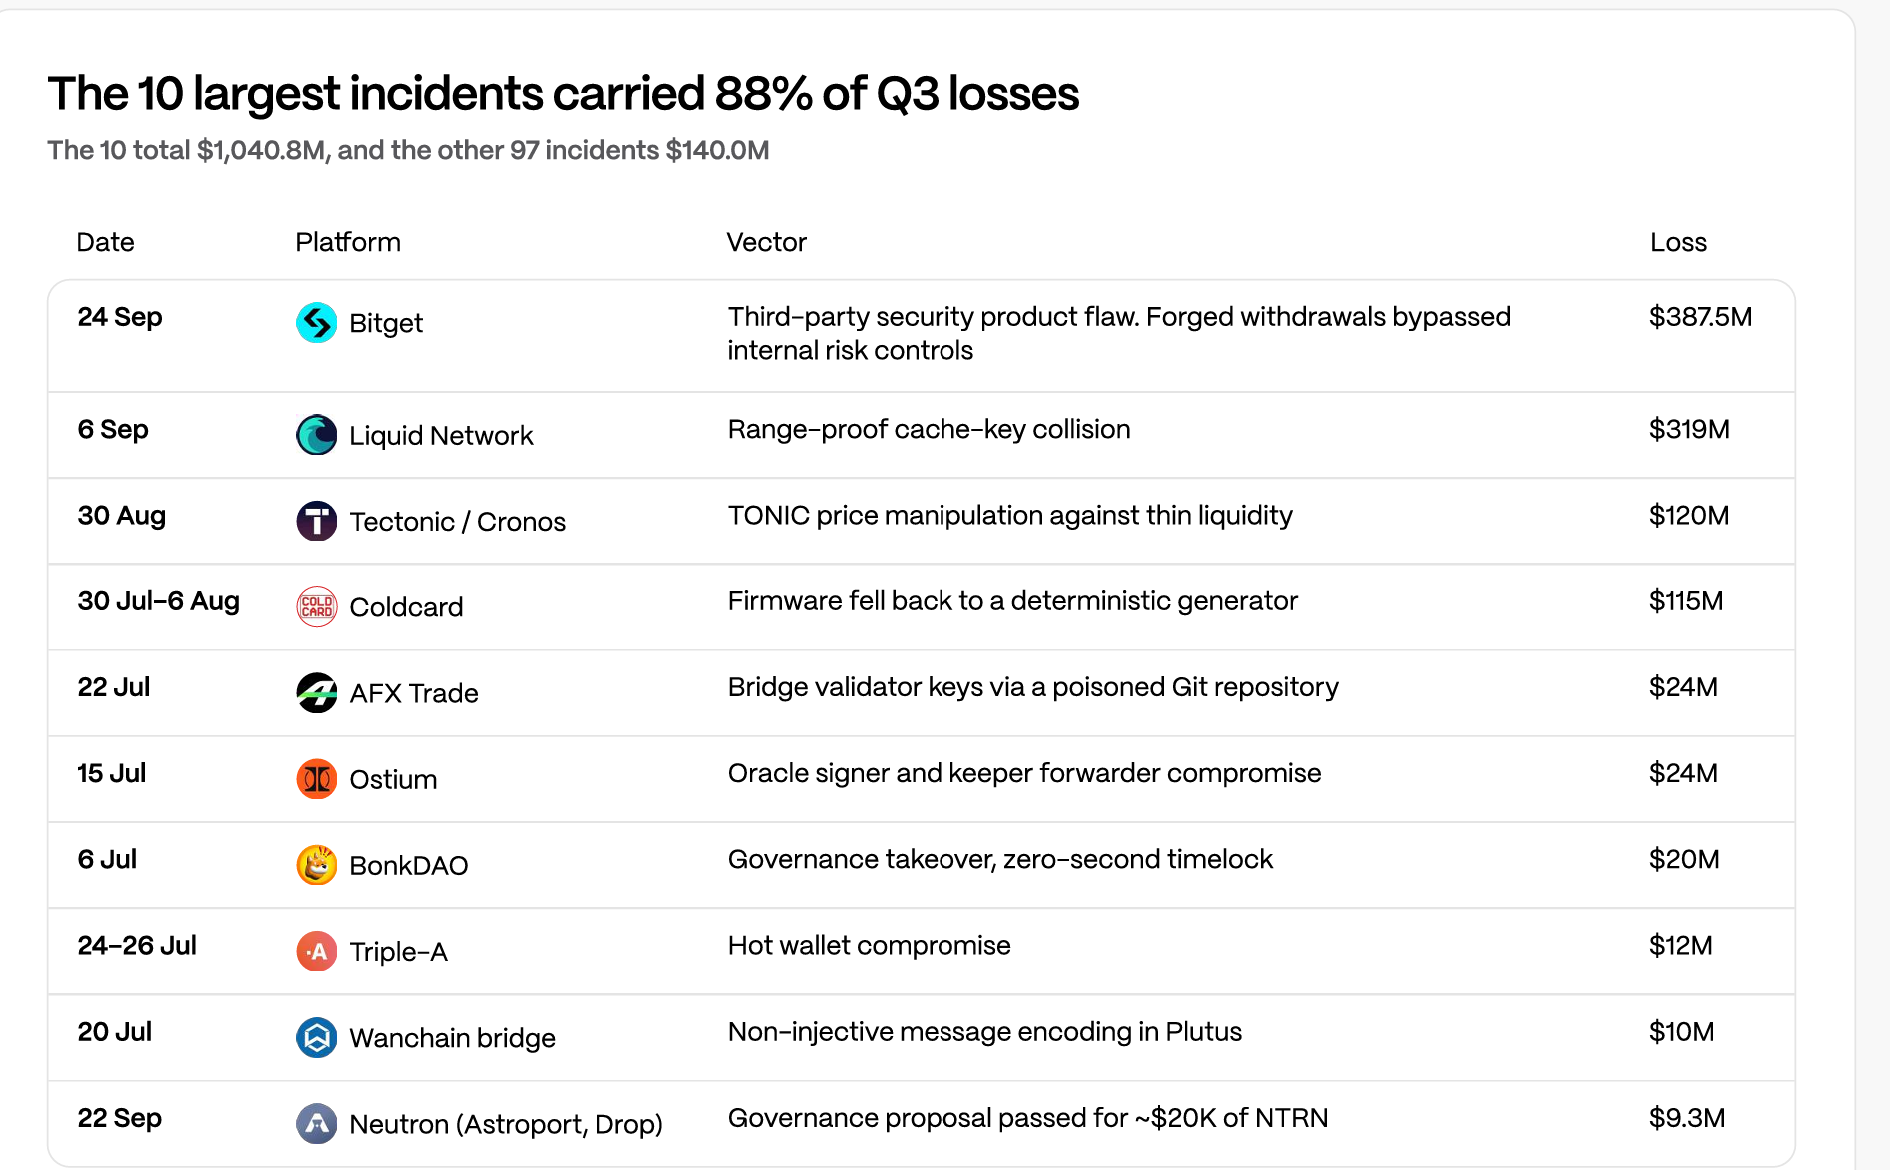
Bitget foi responsável pela maior perda, perdendo aproximadamente US$ 387,5 milhões. Isso ocorreu depois que hackers exploraram uma falha de dia zero em um pacote de software de segurança de terceiros para gerar solicitações fraudulentas de saque.
Além disso, o Cadeia Cosmos EVM perdeu aproximadamente US$ 5,7 milhões devido à falha na implementação de uma atualização de segurança dentro de 96 dias após seu lançamento. Isso criou uma janela de oportunidade para explorações de underflow contra cadeias que ainda não haviam implementado a atualização de segurança.
De forma similar, Coldcard sofreu perdas de US$ 111 milhões depois que uma falha na verificação de construção introduziu um ponto fraco na geração de sementes de carteira de hardware. No entanto, este tipo de erro deve ter sido identificado e resolvido através de procedimentos adequados de configuração de software antes do uso.
Com as causas destes ataques claras, olhando para o futuro, a próxima questão é se a monitorização contínua pode impedir perdas semelhantes. De acordo com a pesquisa de Hacken, os invasores exploraram os pontos fracos mesmo depois que as correções de segurança se tornaram públicas.
Isto sugere que muitas vezes as empresas não conseguiram agir com rapidez suficiente, em vez de não conseguirem identificar os riscos. O monitoramento contínuo pode ajudar as equipes a rastrear novas ameaças, corrigir pontos fracos urgentes e confirmar se as atualizações chegam a todos os sistemas afetados.
Para as empresas de criptografia, essas mudanças poderiam reduzir roubos, custos de recuperação e interrupções de serviço. Em última análise, a monitorização constante deve resultar num tempo de resposta mais rápido para resolver potenciais problemas antes que se tornem problemas reais.
As perdas de segurança criptográfica aumentaram 55%, para US$ 1,18 bilhão no terceiro trimestre de 2026, com infraestrutura e correção de lacunas gerando 77% das perdas.
As empresas de criptografia precisam de monitoramento contínuo e correções mais rápidas para evitar ataques repetidos e reduzir danos financeiros.