Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
O roubo de livros-razão atingiu US$ 91 milhões, abrangendo quase 500 endereços, e levanta questões sobre o futuro da autocustódia de criptomoedas.
A rede Tron é a mais atingida, com 276 endereços de vítimas drenados em cerca de US$ 64,5 milhões. O Bitcoin [BTC] endereços são os segundos mais afetados (276 endereços), perdendo US$ 17,7 milhões, enquanto o Ethereum [ETH] ecossistema sofreu US$ 8,8 milhões em 55 endereços.
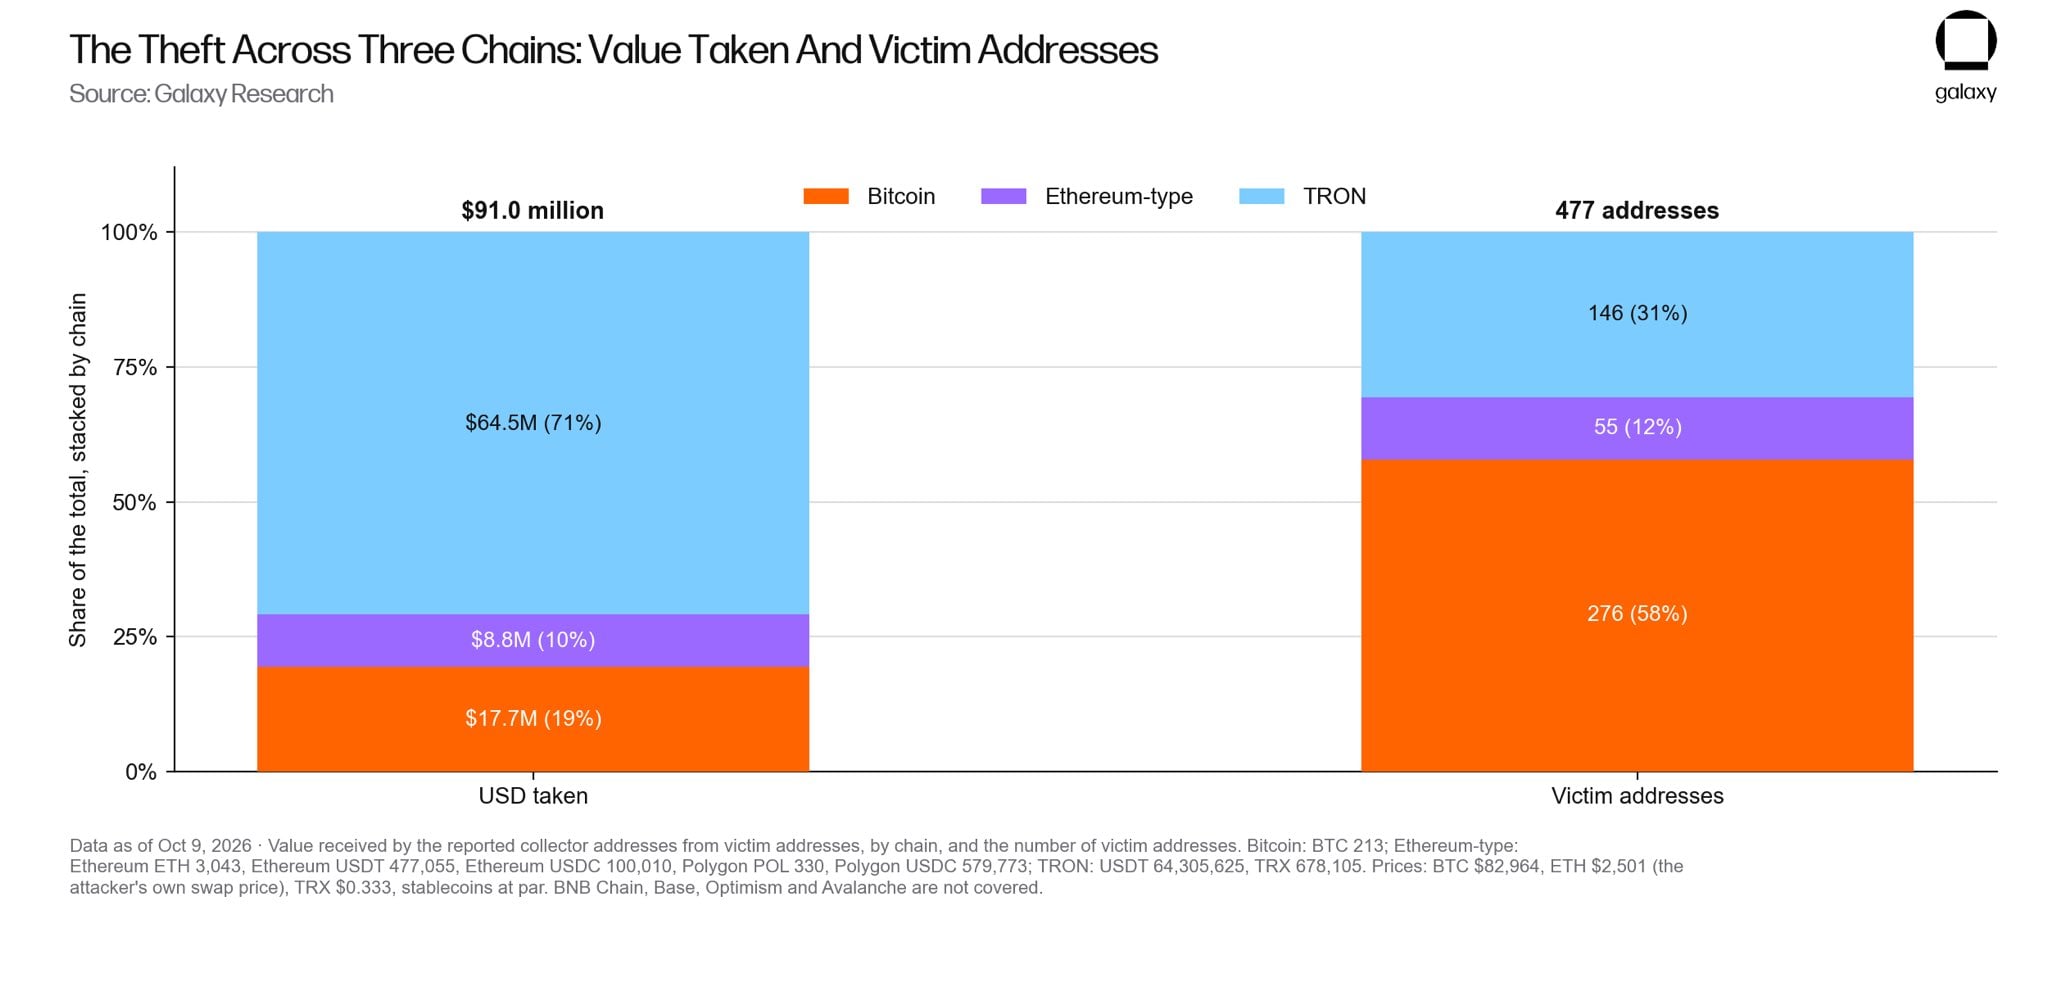
Como o impacto na BNB Chain, Base, Avalanche e outras redes não foi totalmente rastreado, o chefe de pesquisa da Galaxy, Alex Thorn, viu os US$ 91 milhões como um “piso” de roubo total. Simplificando, o número poderá aumentar depois que Ledger concluir uma auditoria completa nos próximos dias.
Em 9 de outubro, cerca de US$ 73 milhões dos fundos roubados estavam em carteiras controladas por invasores em Bitcoin, Ethereum [ETH]e Tron [TRX]. US$ 3 milhões foram transferidos para Tornado Cash e outras contas de retransmissão.
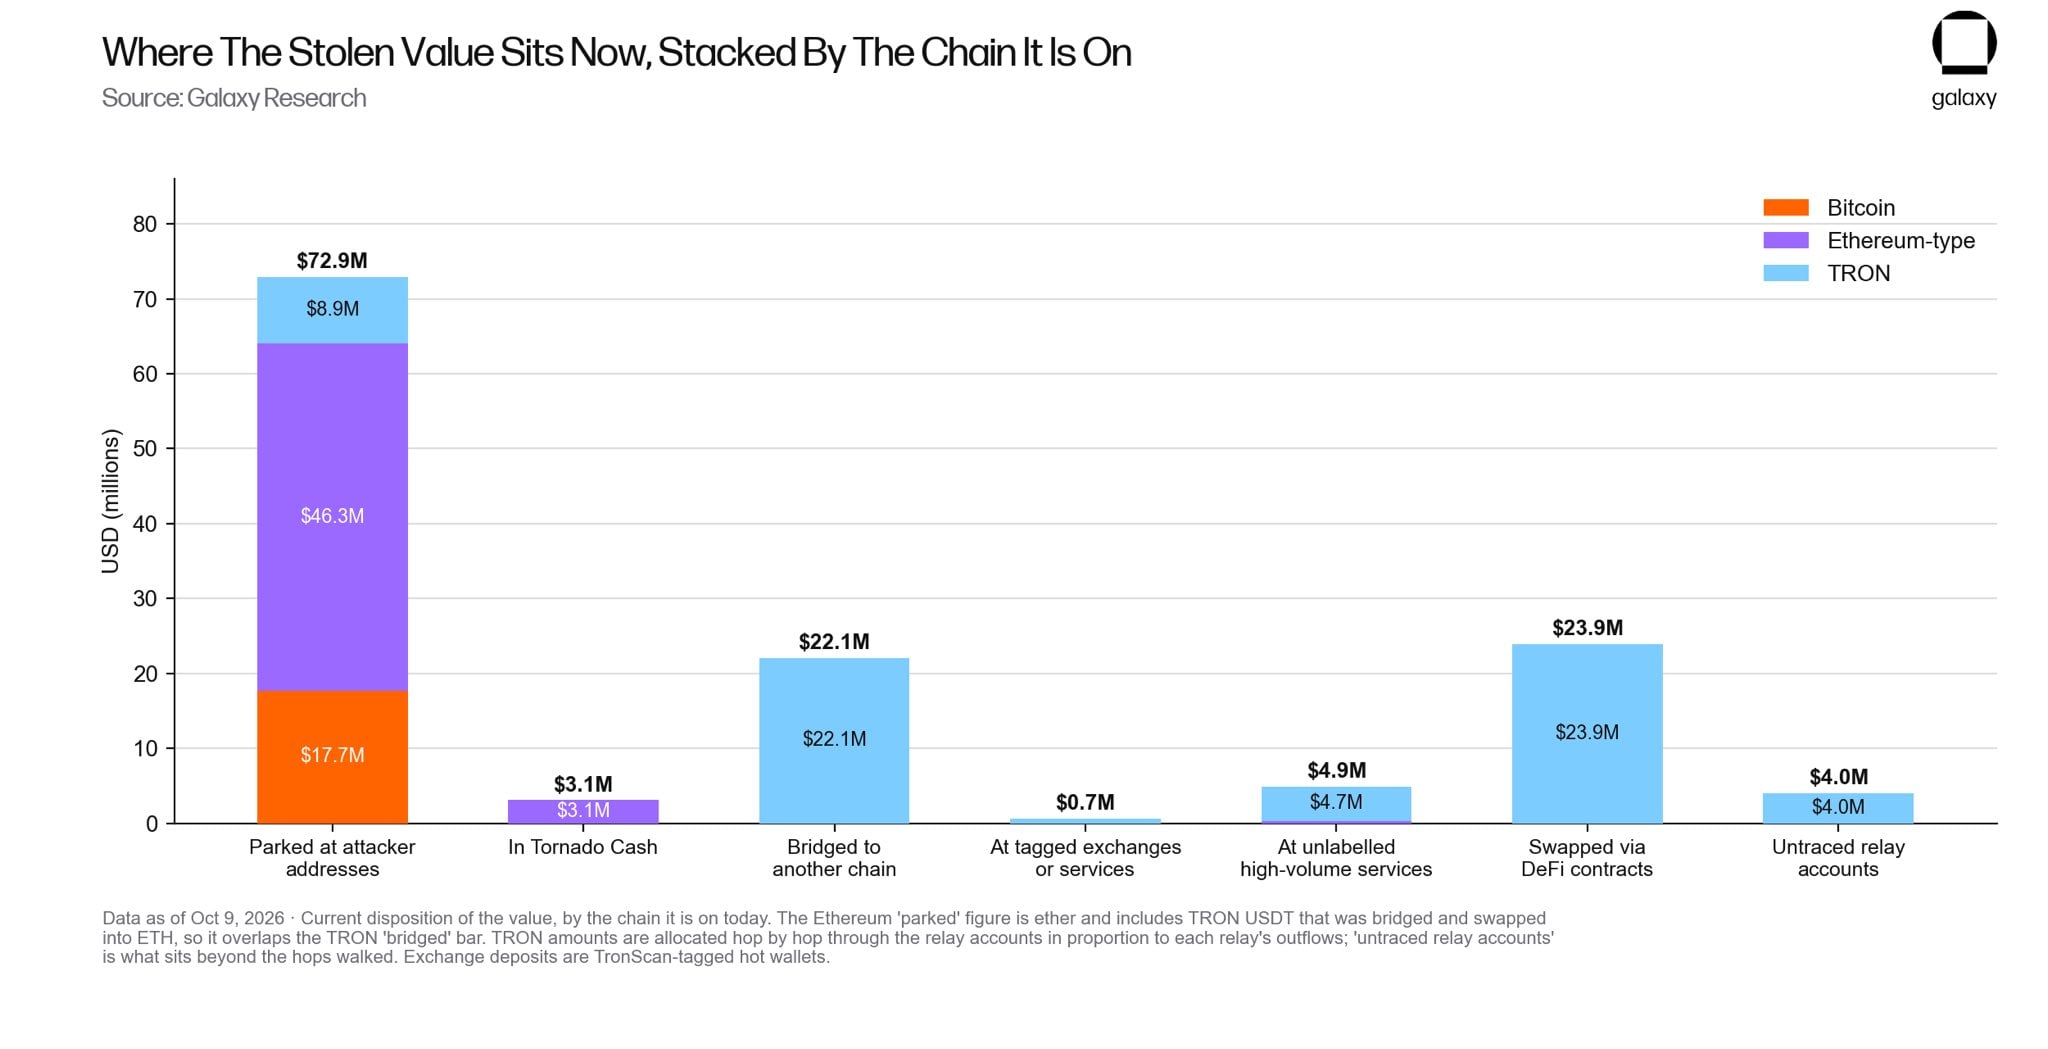
Parte do USDT roubado foi convertido em USDD (US$ 13,65 milhões). Surpreendentemente, o invasor também transferiu alguns fundos para a Binance, conforme analistas de segurança imprensa a troca para congelá-los.
Tanto o fundador da Binance, Changpeng Zhao (CZ), quanto o atual CEO, Richard Teng, prometeram ajudar sempre que surgir a necessidade de recuperar os fundos. Em particular, Teng disse,
À medida que as investigações prosseguem, o foco deve ser o apoio aos utilizadores afetados, a localização de fundos e a assistência aos esforços de recuperação sempre que possível. A segurança é uma responsabilidade compartilhada e a Binance está pronta para apoiar os esforços coletivos da indústria.
Resta saber quanto será recuperado desta abordagem coordenada prometida. A indústria ainda está se recuperando da Exploração de hardware Coldcard de US$ 114 milhões no terceiro trimestre. Então, como aconteceu o ataque ao Ledger e como ele foi perdido?
Preliminares relatórios apontam para um ataque de fornecimento que afetou as carteiras de hardware Ledger Nano X e Ledger Nano S Plus do revendedor CryptoBilis do sudeste asiático.
De acordo com relatórios não verificados, esta foi uma operação localizada de adulteração de hardware. Os dois modelos acima foram supostamente comprometidos e tinham componentes de spyware que podiam ler e enviar frases-semente para um servidor.
As frases-semente são como senhas para carteiras criptografadas. Isso significa que o invasor pode drenar os fundos desses dispositivos se eles não estiverem em uma configuração multi-sig.
Após essas alegações, os usuários pressionaram Arravind Prabu, CEO da CryptoBillis, para obter respostas. Estranhamente, Prabu se defendeu dizendo que não faz mais parte do CryptoBillis.
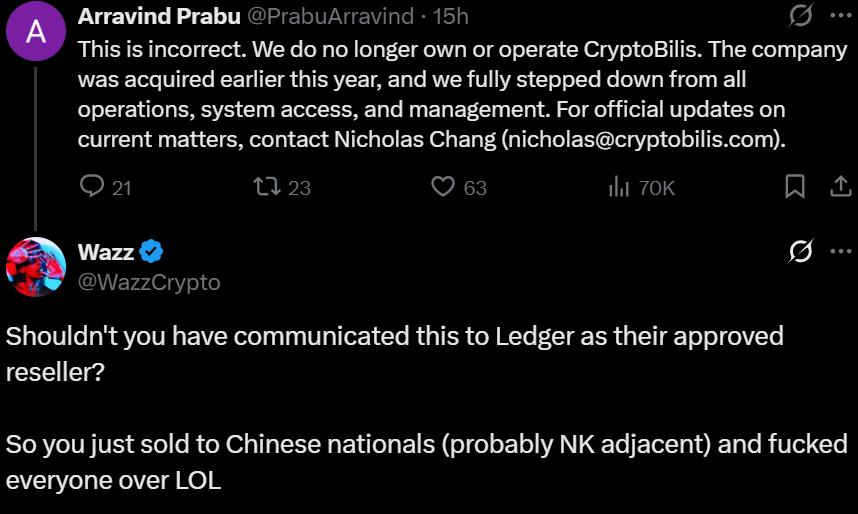
Quando questionado por que não divulgou publicamente a venda da empresa revendedora, ele disse que assinaram um NDA (acordo de não divulgação) com o comprador chinês. O NDA expiraria convenientemente em 19 de outubro, logo após o ataque.
Reagindo à saga, o chefe de pesquisa de criptografia da Ark Invest, Lorenzo Valente, observou:
Esta é uma história bastante maluca se confirmada, e destaca duas coisas: Nunca compre de um revendedor, mesmo que oficial. A autocustódia morrerá muito rapidamente se nada for feito