Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
A Microsoft interrompeu fornecedores de crimes cibernéticos que aceitam criptomoedas, vinculados a mais de um bilhão de mensagens de phishing em todo o mundo este ano.
A empresa e o grupo de segurança cibernética Health-ISAC obtiveram uma ordem judicial dos EUA para apreender e redirecionar domínios que suportam YAM Store, CoGUI e Iron Man, três serviços que vendiam contas e ferramentas de phishing para fraudadores, de acordo com um relatório de 14 de outubro declaração.
A Microsoft disse que desativou mais de 20.000 contas vinculadas à YAM Store e continua bloqueando mais de 100.000 domínios de falsificação de identidade e fraude. Desde Janeiro, os serviços ajudaram os criminosos a enviar mensagens dirigidas a mais de 75.000 organizações em mais de 150 países, gerando dezenas de milhões de dólares para os seus operadores.
A investigação começou depois que a Agência Nacional de Polícia do Japão alertou Microsoft a golpes direcionados a consumidores e empresas no final do ano passado. Os investigadores rastrearam as campanhas até um mercado de língua chinesa, onde grupos criminosos podiam adquirir a infraestrutura necessária para executar operações de phishing sem construí-la eles próprios.
A YAM Store forneceu contas da Microsoft e do Google obtidas de forma fraudulenta, recursos de nuvem e hospedagem. Alguns operadores reviveram domínios expirados pertencentes a organizações sem fins lucrativos e educacionais e, em seguida, usaram sites aparentemente legítimos para obter contas do Microsoft 365 para revenda.
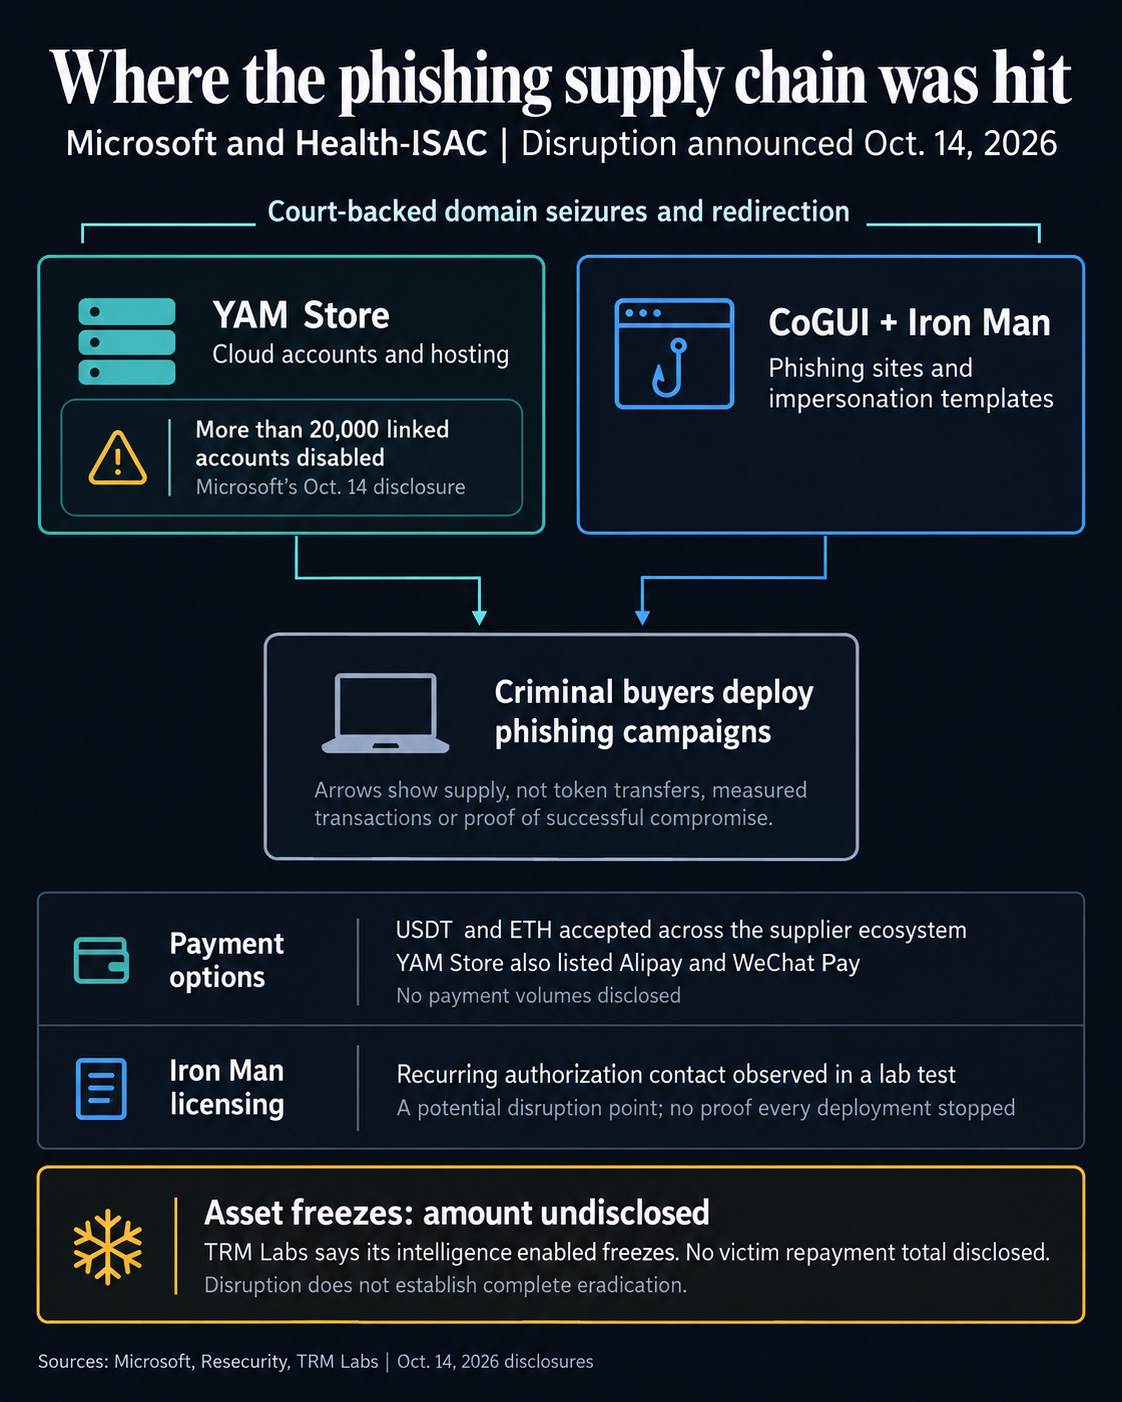
CoGUI e Iron Man forneceram páginas e mensagens de phishing prontas que imitavam bancos, varejistas, autoridades de transporte e agências governamentais. A Microsoft e a empresa de segurança Resecurity identificaram mais de 2.300 modelos do Homem de Ferro, permitindo aos clientes adaptar golpes a marcas e países.
Investigação técnica da Microsoft encontrado que os serviços aceitavam criptomoeda, incluindo USDT do Tether e Ethereum. A vitrine da YAM Store suportava USDT no Tron rede ao lado de Alipay e WeChat Pay, enquanto Cloudflare disse que os compradores também poderiam pagar por ofertas de mercado com USDC.
As opções de pagamento ofereceram aos clientes vários canais para comprar credenciais comprometidas e serviços de phishing. A YAM Store também manteve um nível de subrevendedor, expandindo a distribuição de contas e infraestrutura além de sua própria loja.
Empresa de análise de blockchain TRM Labs disse sua inteligência ajudou os investigadores a localizar bens ligados ao grupo e congelá-los. A empresa não especificou o valor dos ativos congelados, deixando incerto o prejuízo financeiro imediato da operação.
O esforço de fiscalização também teve como alvo os serviços usados pelos criminosos após fazerem suas compras. nuvemflare disse suspendeu contas, desativou projetos de trabalhadores que apoiavam páginas de phishing e baniu centenas de domínios e projetos associados. Colocou páginas de alerta na frente de links maliciosos onde não poderia capturar domínios.
A Microsoft também identificou uma dependência no negócio de assinaturas do Homem de Ferro: os clientes compravam acesso a software de phishing conectado a um servidor de licenciamento controlado pelo fornecedor. A desativação dessa infraestrutura poderia interferir na capacidade dos clientes de usar os kits adquiridos, mesmo que as cópias permanecessem em circulação.
A repressão envolveu a polícia do Japão e o Centro de Controle de Crimes Cibernéticos, juntamente com Oracle, Proofpoint, Resecurity e parceiros responsáveis pela aplicação da lei dos EUA. A Microsoft disse que os fornecedores visados faziam parte de uma rede criminosa maior, com a infraestrutura relacionada ainda sendo removida.
O próximo desafio é limitar a rapidez com que os fornecedores podem substituir domínios apreendidos e contas comprometidas. A Cloudflare disse que alguns registradores de domínio operam em jurisdições que dificultam as apreensões legais, por isso deve bloquear o acesso por meio de avisos de segurança, mesmo que esses domínios permaneçam online.