Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Premia Labs, a empresa de desenvolvimento on-chain por trás da bolsa de derivativos Kyan, perdeu US$ 464 mil (131 ETH).
De acordo com empresa de segurança Bloqueioo invasor manipulou os cofres do Premia Labs, obteve empréstimos instantâneos usando pools de negociação falsos, enganando a empresa para que liberasse liquidez no valor de mais de 100 ETH.
Os fundos roubados foram transferidos do Arbitrum para o Ethereum e depois trocados e sacados por meio do NEAR Intents e do Chainflip, de acordo com a PeckShield, outra empresa de segurança da Web3.
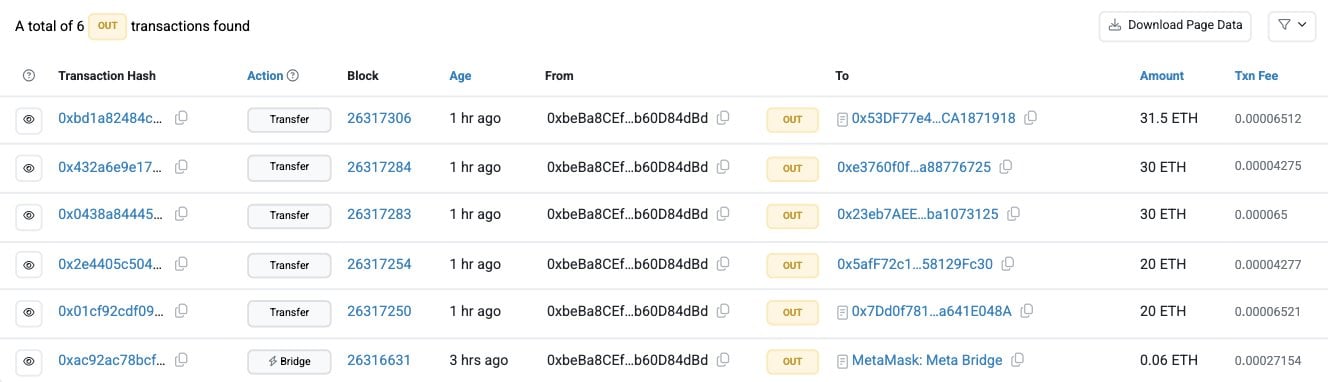
O mecanismo de lavagem ressalta uma tendência observada em hacks recentes. Depois que o invasor drena a vítima, o próximo salto é um protocolo de empréstimo DeFi, trocas entre cadeias e saque direto ou proteção de fundos em protocolos de privacidade.
NEAR Intents e Chainflip são plataformas de orquestração entre cadeias que também protegem os fundos dos usuários. Eles também limitam a rastreabilidade de fundos roubados e possíveis bloqueios ou congelamentos.
Notavelmente, o Hacker de binância aproveitou Aave e Uniswap para trocar US$ 365 milhões de USDT em fundos ETH não congeláveis e os enviou para THORchain e outras plataformas para saque final.
Da mesma forma, os fundos roubados do hack do Bitget e da exploração da cadeia de suprimentos do Ledger atingiram Pools protegidos Zcash. Como tal, dificilmente se pode distinguir ou separar os fundos legítimos dos roubados.
Na verdade, o FBI dos EUA sinalizou e fez uma ligação para os operadores DeFi para ajudarem a congelar os fundos roubados que passam por seus sistemas. Para os especialistas em segurança, o toque de clarim também pode vir com um maior escrutínio DeFi e implicações legais para os operadores DeFi.
Infelizmente, os invasores, especialmente aquele por trás da exploração da Binance, implantaram operações habilitadas para IA. O invasor, agora confirmado como TraiderTraitor apoiado pela Coreia do Norte, automatizou a divisão de fundos em novos endereços.
Ele então os alternou repetidamente entre muitos outros endereços e os enviou para vários locais de troca DeFi.
Na verdade, Chainalysis disse que era um novo padrão único.
Nossos investigadores estão observando padrões de lavagem nunca antes vistos com os fundos roubados da exploração da Binance.
E o objetivo? Para ricochetear e sobrecarregar os rastreadores on-chain e fritar a GPU usada para rastrear hackers. Pense nisso como um jammer ou um ataque de negação de serviço contra rastreadores de segurança.
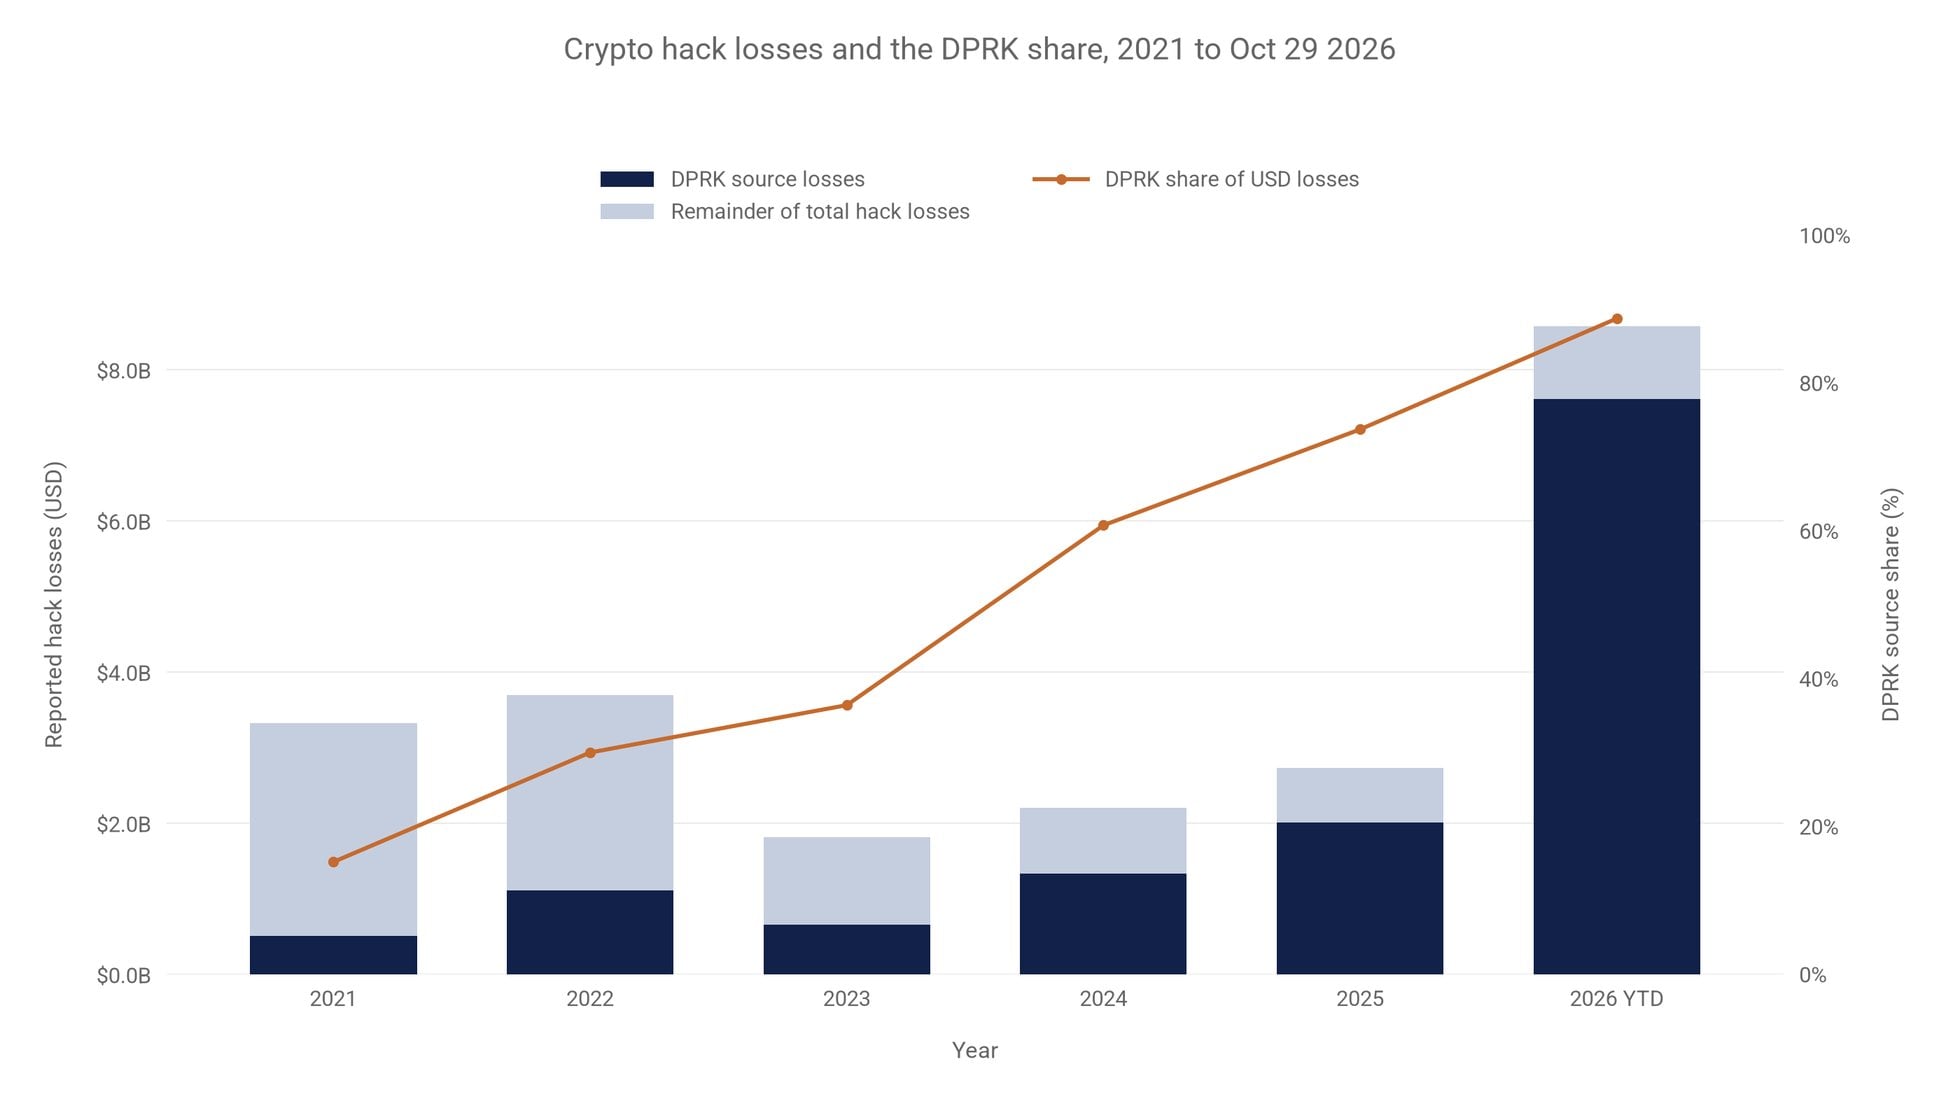
Dito isto, as perdas totais de criptografia causadas por hacks atingiram um valor anual registro de US$ 8,73 bilhões. Outras vítimas em outubro incluem Polymarket, PredictFun e CoinDCX.
Mas os agentes de ameaças baseados na Coreia do Norte são responsáveis por quase 90% dos hacks em 2026. Isso representa um crescimento de quase 6x em relação à participação de 15% de 2021. Simplificando, a Coreia do Norte continua sendo o maior fator de risco das criptomoedas.