Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
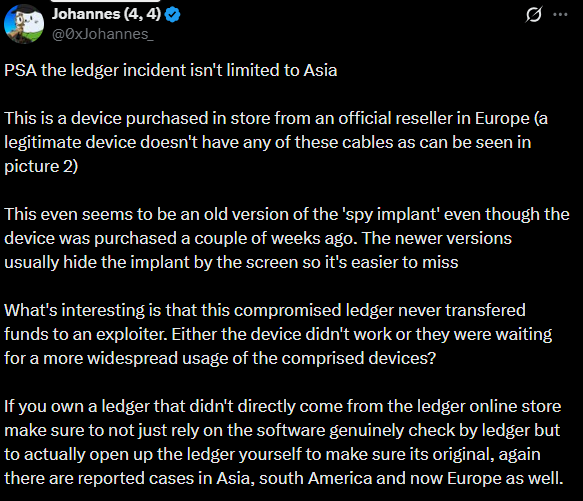
Na sua última atualização, a Ledger confirmou que as vítimas da exploração recente tinham carteiras com um “implante não autorizado”. Como parte da investigação em andamento, o revendedor entrou em contato com os usuários afetados e pausou as vendas de seu estoque restante.
Além disso, os usuários que já adquiriram uma carteira do revendedor são aconselhados a evitar configurar e vincular seus endereços.
AMBCrypto tinha anteriormente relatado que as carteiras da CryptoBillis implantaram spyware que capturou e enviou frases-semente para um servidor. Como tal, o invasor pode facilmente drenar carteiras sem uma configuração multi-sig.
Razão prometido melhor segurança para corresponder ao cenário de ameaças em evolução.
A segurança é um cenário em constante evolução; A Ledger está continuamente adicionando mitigações de segurança e trabalhando em soluções anti-adulteração aprimoradas.
Infelizmente, houve especulações de que o incidente da cadeia de abastecimento pode não ser isolado apenas do CryptoBillis.
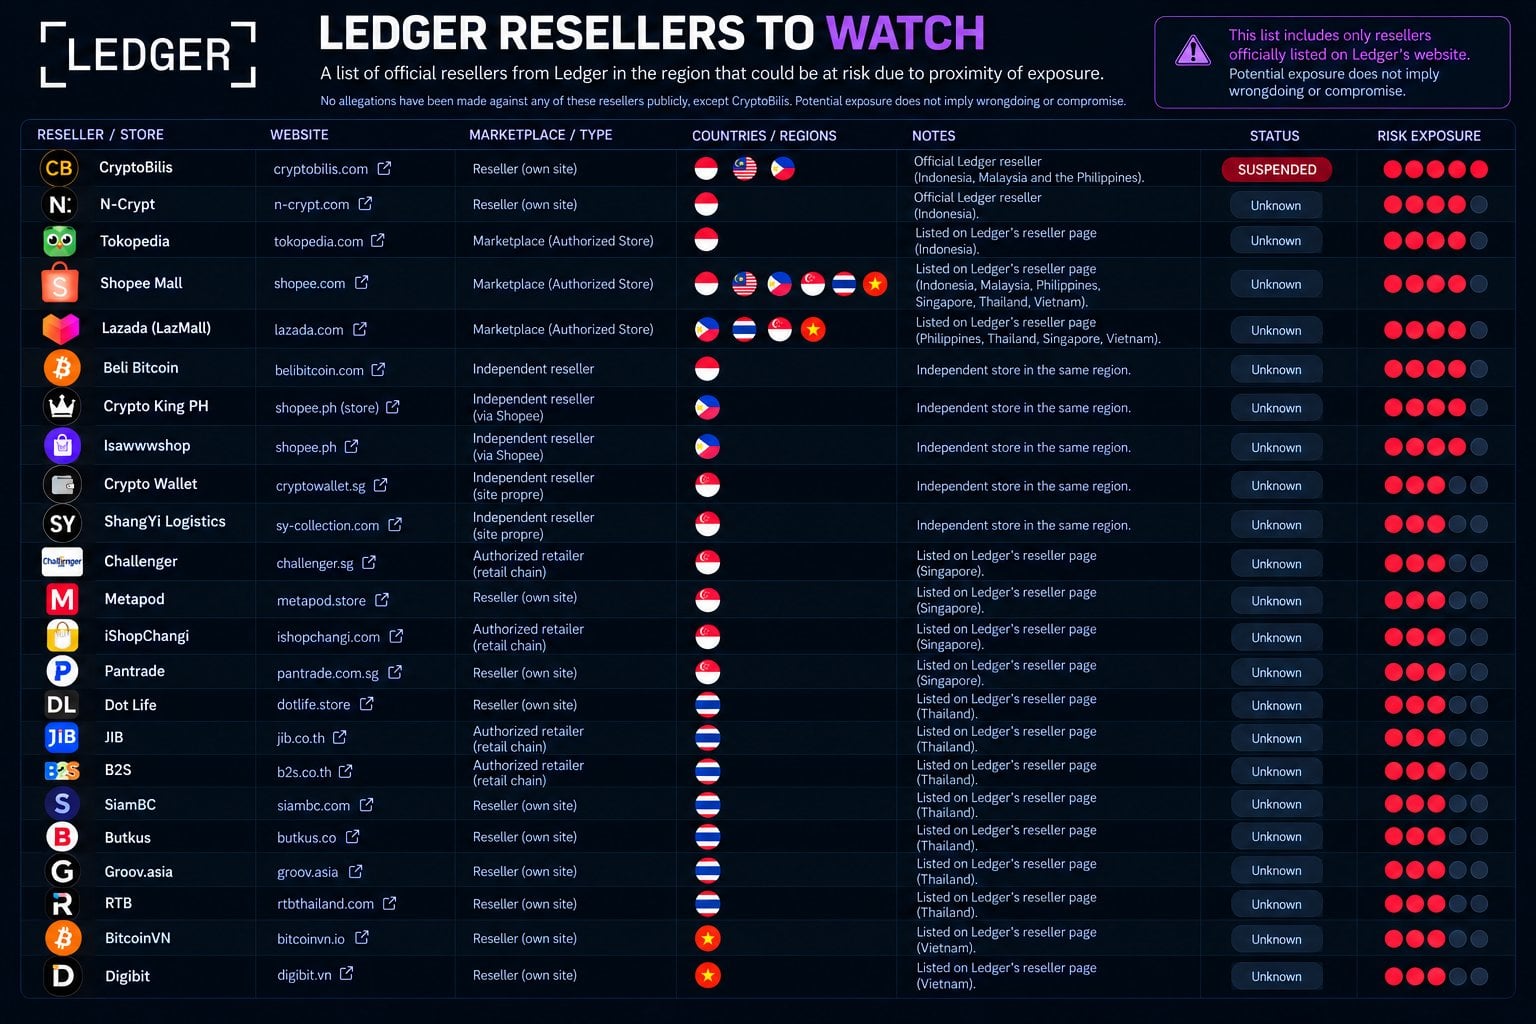
De acordo com Darkfost, analista da CryptoQuant, os riscos podem ser de longo alcance. Segundo ele, mais de sete revendedores e plataformas de comércio eletrônico podem estar em alto risco, citando proximidade regional.
Alguns outros nomes de revendedores também surgiram nas discussões, como os comerciantes Lazada.
Ele advertido que,
Se você comprou um Ledger há menos de 6 meses de um desses revendedores, pode ser aconselhável mover seus ativos para um local seguro até que o problema seja resolvido.
Até 9 de outubro, US$ 91 milhões foram desviados dos dispositivos afetados, afetando mais de 470 endereços. Se o ataque à cadeia de abastecimento for além do que alguns especulam, as perdas poderão aumentar ainda mais.
Em julho, o renomado pesquisador de segurança ZachXBT alertou que “todas as carteiras de hardware são um lixo completo”. Pelos acontecimentos recentes, sua opinião está sendo validada. Coldcard perdeu mais de US$ 100 milhões após uma exploração de firmware.
Trezor sofreu um grande vazamento de dados que expôs detalhes de remessa, nomes e endereços físicos de usuários. O SafePal também sofreu uma violação de dados e a Ledger juntou-se à crise de segurança.
Simplificando, os usuários de carteiras de hardware estão perdendo dinheiro através de hacks ou enfrentando o risco de ameaças de sequestro e resgate após violações de dados. Uma situação em que todos perdem que pode acabar com a autocustódia, de acordo com Lorenzo Valente, da Ark Invest.
Dito isto, algumas empresas de carteiras de hardware como Uma chave tomaram o incidente como uma lição para incluir recursos à prova de adulteração e outros recursos extras de segurança.
No entanto, Zach Herbert, CEO da Foundation, outro fornecedor de carteira, avisado que a maioria das carteiras de hardware fabricadas na China ou na região asiática mais ampla poderiam ser visadas, incluindo a Ledger.
Carteiras asiáticas como Keystone e OneKey podem até apresentar um risco de ameaça maior, segundo Herbert. Mas até a Europa está em risco.